

NetBird dauerhaft betreiben oder Tailscale kontrolliert ablösen? Managed NetBird beginnt bei 349,90 € netto monatlich und umfasst Monitoring, Updates, Backups, Support und Essential. Für den Wechsel gibt es den getrennten VPN-Migrationssprint mit Pilotgruppe, Parallelbetrieb und Rückfallweg.
Managed-Angebot ansehen · Managed NetBird konfigurieren · Migration planen
NetBird und Tailscale sind beide moderne Mesh-VPNs auf WireGuard-Basis - doch sie verfolgen grundlegend unterschiedliche Philosophien. Tailscale setzt auf maximalen Komfort mit einer proprietären Cloud-Lösung, NetBird bietet vollständige Kontrolle durch Open Source und Self-Hosting.
In diesem Vergleich zeigen wir, worin sich beide unterscheiden und für welche Anforderungen jeweils welche Lösung besser passt.
Kurz gesagt (Stand Oktober 2026): Tailscale ist ein SaaS mit geschlossenem Koordinationsserver, bis 6 Nutzer kostenlos und danach 8 oder 18 US-Dollar pro Nutzer und Monat. NetBird lässt sich vollständig selbst hosten und ist in der Community Edition ohne Nutzerlimit kostenlos; Lizenzkosten fallen nur für Hochverfügbarkeit, SCIM und Device Approvals an (Commercial Starter: 2.000 € pro Jahr). Beim Durchsatz liegen beide gleichauf.
Weitere Ressourcen:
Inhaltsverzeichnis
- Kurzüberblick: NetBird und Tailscale
- Technik und Architektur
- Sicherheit und Access Control
- Reverse Proxy und öffentlicher Zugriff
- Bedienung und Administration
- Kosten im Vergleich
- Performance
- Headscale: Tailscale-Control-Server selbst hosten
- Vergleichstabelle
- Wann NetBird, wann Tailscale?
- Fazit
- Unsere Leistungen
- Quellen und weiterführende Links
Kurzüberblick: NetBird und Tailscale
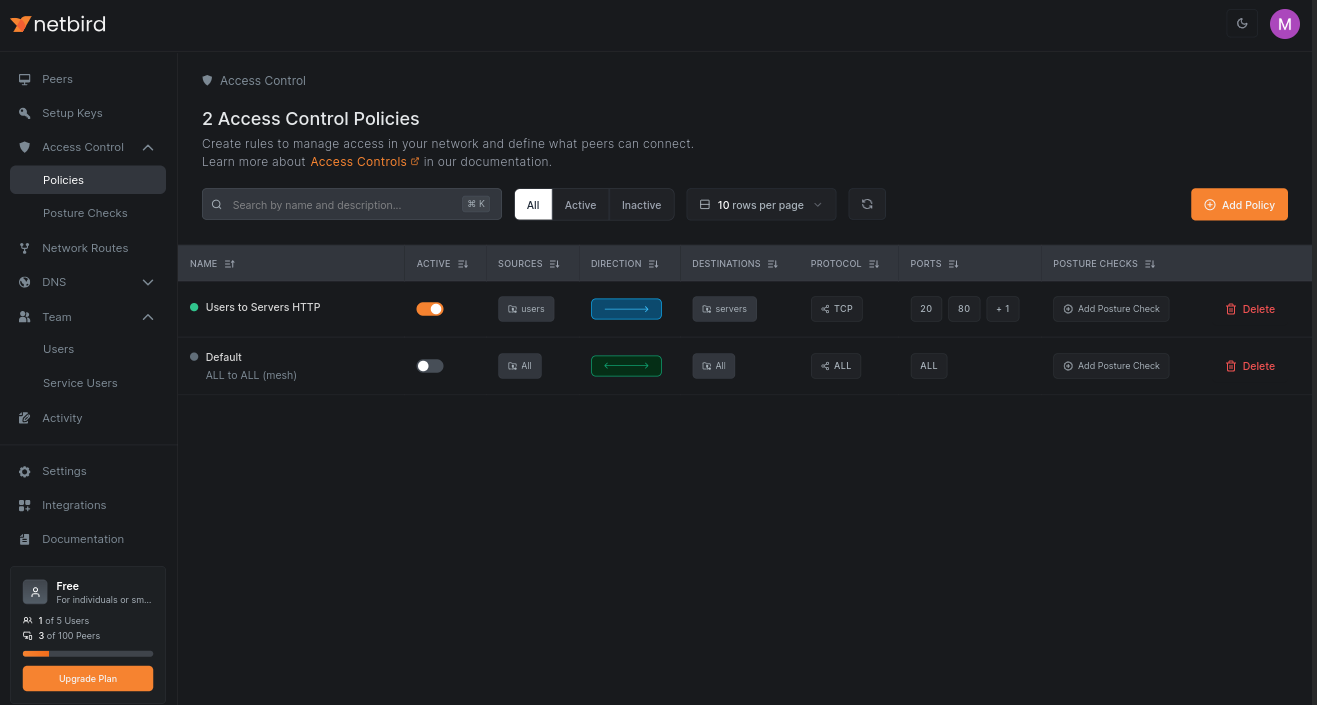 Screenshot aus dem Cloud-Angebot von NetBird - die angezeigte Nutzer-Einschränkung gilt nur für die Cloud-Version. Self-Hosting hat keine Limitierungen.
| Lösung | Fokus |
|---|---|
| NetBird | Open-Source Mesh-VPN auf WireGuard-Basis mit selbst-hostbarer Steuerung, Zero-Trust-Ansatz, Identity-Based Access Control und Web-Admin-Oberfläche |
| Tailscale | Mesh-VPN auf WireGuard-Basis mit zentral gehostetem Control-Plane, sehr einfacher Einrichtung und Fokus auf Plug-and-Play-Remote-Zugriff |
Beide bieten moderne VPN-/Mesh-Funktionalität - trotzdem gibt es gerade in Bereichen wie Hosting, Kontrolle, Bedienbarkeit und Kosten deutliche Unterschiede.
Technik und Architektur
Gemeinsamkeiten
Beide Lösungen teilen wichtige technische Grundlagen:
- WireGuard als Basis: Moderner VPN-Protokollstandard mit hoher Performance, Sicherheit und Effizienz
- Mesh-Netzwerk / Peer-to-Peer: Geräte verbinden sich direkt statt über zentrale Gateways - reduziert Latenz und verbessert Performance
- Breite Plattformunterstützung: Server, Desktops, Mobile, Cloud, Container - beide sind flexibel hinsichtlich Betriebssystem und Umgebung
- NAT-Traversal: Automatische Verbindung auch durch Firewalls und NAT
Unterschiede
Der fundamentale Unterschied liegt in der Control-Plane:
| Aspekt | NetBird | Tailscale |
|---|---|---|
| Control-Plane | Open Source (AGPLv3), selbst hostbar | Closed Source, nur SaaS |
| Client | Open Source (BSD-3-Clause) | Kern Open Source (BSD-3-Clause), Windows-/macOS-GUI geschlossen |
| Self-Hosting | Vollständig möglich | Nicht offiziell vorgesehen |
| Datenhoheit | 100% möglich | Eingeschränkt (Cloud) |
| Verwaltung | Web-UI, Identity-basiert | Admin-Konsole mit visuellem Policy-Editor und HuJSON-Policy-Datei |
NetBird: Sowohl der Client als auch der Steuerungs-/Koordinationsserver kann selbst gehostet werden. Der Client steht unter BSD-3-Clause, die Serverkomponenten management/, signal/, relay/ und combined/ unter AGPLv3 (LICENSE im NetBird-Repository). Der Self-Hosted-Quickstart installiert einen kombinierten Server mit eingebettetem Identity Provider (Dex) auf einer Linux-VM mit 1 CPU und 2 GB RAM; externe IdPs wie Entra ID, Google oder Okta lassen sich anbinden. Man behält vollständige Kontrolle über Infrastruktur und Daten.
Tailscale: Client-Daemon, Linux- und Android-Clients sowie die DERP-Relays sind quelloffen; die GUIs für Windows und macOS und der Koordinationsserver sind Closed Source (tailscale.com/opensource). Die Control-Plane wird ausschließlich von Tailscale gehostet. Self-Hosting ist nur über das unabhängige Projekt Headscale möglich, das Tailscale nicht als Produkt anbietet.
Sicherheit und Access Control
Tailscale
- WireGuard-Verschlüsselung: Sichere, private Verbindungen zwischen Geräten
- Automatisches NAT-Traversal: Peer-Discovery und Mesh-Netzwerke auch durch Firewalls
- Zero-Trust-Richtlinien: Pflege in der HuJSON-Policy-Datei oder seit Oktober 2025 im visuellen Policy-Editor, der in allen Tarifen verfügbar ist
- MagicDNS: Automatische DNS-Auflösung für Geräte im Netzwerk
NetBird
- WireGuard + Zero-Trust: Verschlüsselte Peer-to-Peer-Tunnel mit vergleichbarem Sicherheitsniveau
- Identity-basierte Zugriffskontrolle: Verwaltung über Web-UI ohne JSON-Files
- Posture Checks: Zugriff nur wenn Geräte Sicherheitsanforderungen erfüllen
- IdP-Integration: SSO mit Google, Azure AD, Okta, Keycloak
- Self-Hosting: Alle Daten bleiben im eigenen Umfeld - wichtig für Datenschutz und Compliance
| Feature | NetBird | Tailscale |
|---|---|---|
| WireGuard-Verschlüsselung | Ja | Ja |
| Zero Trust ACLs | Ja, Web-UI | Ja, visueller Editor oder HuJSON |
| Posture Checks | Ja | Ja (Device Posture) |
| IdP-Integration | Umfassend | Umfassend |
| Self-Hosted möglich | Ja | Nein (nur Headscale) |
| Daten im eigenen Umfeld | Ja | Nein |
Fazit Sicherheit: Beide sind sicher und modern aufgestellt. Der große Vorteil von NetBird liegt in der Verwaltung und Governance bei Self-Hosting - ideal für Unternehmen, die Kontrolle und Compliance priorisieren.
Reverse Proxy und öffentlicher Zugriff
Seit v0.65 (Februar 2026) bietet NetBird einen eingebauten Reverse Proxy - ein Feature, das den Vergleich mit Tailscale Funnel deutlich verschiebt.
NetBird Reverse Proxy
Der NetBird Reverse Proxy ist direkt in den Management Server integriert und ermöglicht es, interne Services über öffentliche Domains zu exponieren - ohne Port-Forwarding, ohne Firewall-Regeln:
- Automatische TLS-Zertifikate via Let's Encrypt - kein manuelles Certificate-Management
- Custom Domains - eigene Domains statt generierter Subdomains
- Flexible Authentifizierung: SSO/OIDC mit IdP-Integration, Passwort, PIN oder öffentlicher Zugriff - mehrere Methoden gleichzeitig kombinierbar
- Path-Based Routing - mehrere Backend-Services unter einer Domain konsolidieren
netbird expose- CLI-Befehl für schnelle, temporäre Freigaben mit optionalem PIN/Passwort/SSO-Schutz- Self-Hosted: Gesamter Traffic fließt über die eigene Infrastruktur, nie über Drittanbieter
Mehr dazu: NetBird Reverse Proxy - Interne Services sicher exponieren
Tailscale Funnel
Tailscale Funnel exponiert Services ebenfalls öffentlich, allerdings mit Einschränkungen:
- Traffic fließt zwingend über Tailscale-Infrastruktur
- Keine Custom Domains: Funnel nutzt nur Namen in der Tailnet-Domain
tailnet-name.ts.net(Funnel-Dokumentation) - Nur die Ports 443, 8443 und 10000, mit nicht konfigurierbaren Bandbreitenlimits
- Keine granularen Auth-Optionen wie SSO, PIN oder Passwort
- Kein Path-Based Routing für mehrere Backend-Services
Vergleich
| Feature | NetBird Reverse Proxy | Tailscale Funnel |
|---|---|---|
| Interne Services exponieren | ✅ | ✅ |
| Custom Domains | ✅ | ❌ (nur *.ts.net) |
| Automatische TLS-Zertifikate | ✅ Let's Encrypt | ✅ |
| SSO/OIDC-Authentifizierung | ✅ | ❌ |
| PIN/Passwort-Schutz | ✅ | ❌ |
| Path-Based Routing | ✅ | ❌ |
| CLI Quick-Expose | ✅ netbird expose |
✅ tailscale funnel |
| Self-Hosted möglich | ✅ | ❌ |
| Traffic-Kontrolle | Eigene Infra | Tailscale Cloud |
Fazit Reverse Proxy: NetBird bietet mit dem eingebauten Reverse Proxy eine deutlich leistungsfähigere Alternative zu Tailscale Funnel - mit Custom Domains, flexibler Authentifizierung und voller Kontrolle über den Traffic. Tailscale Funnel bleibt einfacher in der Einrichtung, ist aber funktional eingeschränkter.
Bedienung und Administration
Tailscale: Schnell und einfach
Tailscale überzeugt durch minimalen Einrichtungsaufwand:
- Client installieren, Login - das war's
- Für einfache Netzwerke und Remote-Zugriffe sehr bequem
- Ideal bei kleinen Teams, Homelabs oder schnellen Setups
- Features wie Taildrop (Dateitransfer) und Funnel (öffentlicher Zugang)
Nachteile:
- ACL- und Subnet-Routing-Konfiguration kann komplex werden
- Der visuelle Policy-Editor deckt Standardregeln ab; komplexe Regelwerke mit vielen Gruppen, Tags und Subnetzen landen weiterhin in der HuJSON-Policy-Datei
- Keine Self-Hosting-Option - Abhängigkeit von Tailscale-Infrastruktur
NetBird: Mehr Komfort bei Komplexität
NetBird bietet mehr Governance-Funktionen:
- Web-UI für Management, Zugriffskontrolle, Gruppensteuerung
- Auch Nicht-Netzwerk-Admins können damit arbeiten
- Self-Hosting oder Cloud-basiert - je nach Bedarf
- Ideal für Unternehmen, DevOps-Teams oder MSP-Umgebungen
Das 2026 überarbeitete Dashboard trennt die Peers-Ansicht in User Devices und Servers und macht große Netze damit deutlich übersichtlicher. Dazu kommen identitätsbasiertes SSH statt verteilter SSH-Keys und seit v0.71 ein IPv6-Dual-Stack-Overlay - die Details fassen wir im Beitrag Was ist neu in NetBird zusammen.
| Aspekt | NetBird | Tailscale |
|---|---|---|
| Einrichtung | Einfach | Sehr einfach |
| Web-UI | Ja, umfassend (auch Self-Hosted) | Ja (SaaS-Admin-Konsole) |
| ACL-Verwaltung | Web-UI | Visueller Editor + HuJSON |
| Multi-Tenant | Ja | Eingeschränkt |
| Self-Hosting | Ja | Nein |
| Reverse Proxy / Funnel | ✅ Reverse Proxy | ✅ Funnel |
| Taildrop | Nein | Ja |
Fazit Usability: Für einfache Setups und schnelle Remote-Verbindungen reicht Tailscale oft völlig. Für Unternehmen mit mehreren Nutzern, Geräten oder Compliance-Ansprüchen ist NetBird durch seine Web-Verwaltung und Self-Hosting-Option komfortabler und sicherer im Betrieb.
Kosten im Vergleich
NetBird: Self-Hosted = Kostenlos
Die Self-Hosted Community Edition ist kostenlos - keine Lizenzgebühren, keine Nutzergebühren, keine Per-Seat-Abrechnung.
- Community Edition: kostenlos, unbegrenzte Nutzer und Geräte
- Enthalten sind SSO und MFA über den eigenen Identity Provider, Zugriffsrichtlinien, Device Posture Checks, privates DNS und Audit-Logging
- Nur Betriebskosten der eigenen Infrastruktur
- Kostenpflichtig wird es erst bei Hochverfügbarkeit, SCIM-Provisionierung und Device Approvals: die kommerzielle Self-Hosted-Lizenz Commercial Starter kostet 2.000 € pro Jahr für bis zu 50 Nutzer und 500 Geräte, Enterprise (ab 50 Nutzern) gibt es auf Anfrage (netbird.io/pricing, Stand Oktober 2026)
Lizenz über uns beziehen: WZ-IT ist offizieller NetBird-Reseller. Commercial Starter und Enterprise bekommen Sie unkompliziert über uns - und im Managed Service kommt qualifizierte Unterstützung dazu, die über den E-Mail-Support von NetBird hinausgeht.
Für den Vergleich mit Tailscale ist die Unterscheidung wichtig: Die Funktionen, die den Fernzugriff NIS2-tauglich machen, kosten im Self-Hosting nichts. Bezahlt wird für Betriebskomfort - Ausfallsicherheit der Steuerungsebene und automatisches Provisioning.
Wichtige Unterscheidung:
- NetBird (Software): Open Source, selbst hostbar, keine Per-Seat-Lizenzkosten.
- WZ-IT Managed NetBird: Festpreis-Modell für Setup, Betrieb und Support - mehr erfahren.
Wer NetBird gemanagt betreiben lassen möchte, bekommt mit unserer VPN-Flatrate genau dieses Modell: Festpreis statt Per-Seat- oder Per-Device-Gebühren.
Für Teams ohne eigene Server gibt es zusätzlich NetBird Cloud (Stand Oktober 2026, netbird.io/pricing):
| Tarif | Preis | Grenzen |
|---|---|---|
| Free | 0 € | bis 5 Nutzer, 100 Maschinen |
| Team | 6 €/Nutzer/Monat | 100 Maschinen + 10 pro Nutzer, SCIM, Audit-Events |
| Business | 12 €/Nutzer/Monat | wie Team, zusätzlich Device Approvals, MDM/EDR, Posture Checks, Traffic-Events |
| Enterprise | auf Anfrage | unbegrenzte Nutzer und Maschinen |
Tailscale: Cloud-Abhängigkeit mit Kosten
Tailscale arbeitet mit einem Freemium-Modell und hat mit dem Pricing-Update v4 (8. April 2026) die Business-Pläne auf seat-basierte Abrechnung umgestellt (Stand Oktober 2026, tailscale.com/pricing):
- Personal (Free): bis zu 6 Nutzer, unbegrenzte Nutzergeräte, 50 Tagged Resources inklusive (jede weitere $1/Monat); Personal Plus wurde eingestellt
- Standard (früher Starter): $8/Nutzer/Monat, unbegrenzte Nutzer; seit v4 inklusive SCIM, Device Posture, User-Management-APIs und Webhooks
- Premium: $18/Nutzer/Monat
- Enterprise: individuelle Preise
- Bestehende bezahlte Tarife behalten ihren Preis noch mindestens 12 Monate nach der Umstellung
- Control-Plane ist Closed Source und Cloud-gehostet
Wie schnell Seat-Pricing bei wachsender Nutzerzahl teuer wird, rechnen wir im Beitrag Tailscale Preise 2026: Wann Headscale oder NetBird selbst hosten günstiger ist durch.
| Aspekt | NetBird Self-Hosted | Tailscale |
|---|---|---|
| Lizenzkosten | Keine | Kostenlos bis 6 Nutzer, danach pro Seat |
| Nutzergebühren | Keine | $8-18/Nutzer/Monat |
| Unbegrenzte Geräte | Ja | Personal: unbegrenzte nutzereigene Geräte |
| Enterprise-Features | Weitgehend inklusive; HA, SCIM, Device Approvals ab 2.000 €/Jahr | Kostenpflichtig (Standard, Premium) |
| Infrastruktur-Kontrolle | Vollständig | Keine |
Fazit Kosten: Tailscale Standard kostet 96 US-Dollar pro Nutzer und Jahr. Die NetBird-Lizenz Commercial Starter (2.000 € pro Jahr) ist damit bei rund 20 Nutzern erreicht, ohne Berücksichtigung des Wechselkurses; ohne HA und SCIM fallen in der Community Edition gar keine Lizenzkosten an. Hinzu kommen beim Self-Hosting Server- und Betriebskosten, die im Tailscale-Preis enthalten sind. Für sehr kleine Teams bleibt der Tailscale-Free-Tier die einfachste Lösung.
Performance
Beide Produkte nutzen WireGuard und verbinden Peers direkt, der Durchsatz hängt daher vor allem vom Netzpfad ab, nicht vom Overlay. Die einzige öffentliche Direktmessung ist ein Herstellerbenchmark von NetBird (Cloudflare Mesh vs NetBird vs Tailscale, 17. April 2026):
- Aufbau: Ubuntu 24.04, NetBird 0.68.3, Tailscale 1.96.4, iperf3 3.16, VMs bei AWS, GCP und Hetzner sowie private Anschlüsse in Berlin
- NetBird lief für den Test im Userspace-Modus, damit beide P2P-Lösungen unter gleichen Bedingungen arbeiten; unter Linux nutzt NetBird standardmäßig Kernel-WireGuard
- Beispiel Hetzner Falkenstein nach Nürnberg: NetBird 1.260/1.260 Mbit/s, Tailscale 1.300/1.220 Mbit/s (Upload/Download)
- Ergebnis laut Hersteller: NetBird und Tailscale lagen in allen Tests abwechselnd vorn, innerhalb normaler Netzschwankungen
- Im Artikel genannte Einschränkung: Die Werte sind Einzelmessungen, keine Mittelwerte über viele Durchläufe
Da der Benchmark von einem der beiden Hersteller stammt und auf Einzelmessungen beruht, trägt er eine Aussage: Zwischen NetBird und Tailscale gibt es keinen relevanten Durchsatzunterschied. Performance ist zwischen beiden kein Entscheidungskriterium; Betriebsmodell, Lizenz und Kosten sind es.
Headscale: Tailscale-Control-Server selbst hosten
Wer die Tailscale-Clients behalten, die Control-Plane aber selbst betreiben möchte, nutzt Headscale. Headscale ist ein unabhängiges Open-Source-Projekt (BSD-3-Clause), das den Tailscale-Control-Server nachbildet (GitHub); aktuell ist Version v0.29.5 (13. Oktober 2026).
- Umfang: bewusst ein einzelnes Tailnet, ausgerichtet auf Self-Hoster, Hobbyisten und kleine Organisationen (Projektziel)
- Funktionen: MagicDNS, Subnet Router, Exit Nodes, ACLs und Grants, Tailscale SSH, OIDC-Login; OIDC-Gruppen lassen sich nicht in ACLs verwenden (Feature-Liste)
- Verwaltung: CLI und API; eine eingebaute Weboberfläche gibt es nicht, Web-UIs sind Community-Projekte (Übersicht Web-UIs)
- Support: Community-Support über GitHub und Discord; eine kommerzielle Lizenz gibt es nicht
Headscale oder NetBird? Headscale passt, wenn die Tailscale-Clients bleiben sollen und ein einzelnes Tailnet genügt. NetBird bringt als selbst gehostetes Produkt ein eigenes Web-Dashboard, einen eingebetteten Identity Provider, einen Reverse Proxy und eine kommerzielle Lizenz mit Hochverfügbarkeit mit. Wie sich Headscale, NetBird, Tailscale, ZeroTier und weitere Lösungen unterscheiden, zeigt unser Mesh-VPN-Vergleich 2026.
Vergleichstabelle
| Feature | NetBird | Tailscale |
|---|---|---|
| Protokoll | WireGuard | WireGuard |
| Lizenz | Client BSD-3, Server AGPLv3 | Client-Kern BSD-3, Control-Server geschlossen |
| Vollständig Open Source | ✅ | ❌ (nur Client-Kern) |
| Self-Hosting | ✅ Vollständig | ❌ (nur Headscale) |
| Web-UI (Self-Hosted) | ✅ | ❌ (Headscale: nur Community-UIs) |
| Zero Trust ACLs | ✅ Web-UI | ✅ Visueller Editor + HuJSON |
| Posture Checks | ✅ | ✅ |
| IdP-Integration | ✅ Umfassend | ✅ Umfassend |
| Reverse Proxy / Funnel | ✅ Custom Domains, Auth, Self-Hosted | ✅ Funnel (Cloud-only) |
| Taildrop (Dateitransfer) | ❌ | ✅ |
| MagicDNS | ✅ | ✅ |
| Performance | Gleichwertig (Herstellerbenchmark) | Gleichwertig |
| Benutzerfreundlichkeit | ⭐⭐⭐⭐ | ⭐⭐⭐⭐⭐ |
| Self-Hosted Kosten | Kostenlos (Community), 2.000 €/Jahr (Starter) | Nicht möglich |
| Cloud-Preis (Stand Oktober 2026) | Bis 5 Nutzer kostenlos, 6-12 €/Nutzer/Monat | Bis 6 Nutzer kostenlos, $8-18/Nutzer/Monat |
| Datenhoheit | 100% | Eingeschränkt |
Wann NetBird, wann Tailscale?
Wählen Sie NetBird, wenn Sie:
- ✅ Vollständige Kontrolle über Ihre Infrastruktur benötigen (Self-Hosting)
- ✅ Datenschutz und Compliance wichtig sind (DSGVO, eigene Server)
- ✅ Externe Abhängigkeiten minimieren wollen
- ✅ Open Source und Auditierbarkeit priorisieren
- ✅ Eine Web-UI für einfache Verwaltung wünschen
- ✅ Keine laufenden Lizenzkosten haben möchten
- ✅ Interne Services sicher publizieren möchten (Reverse Proxy mit Custom Domains und Auth)
- ✅ Mehrere Kunden oder Teams verwalten (MSP)
- ✅ Cloud + On-Prem Hybridumgebungen betreiben
Wählen Sie Tailscale, wenn Sie:
- ✅ Schnellsten Einstieg ohne eigenes Hosting wünschen
- ✅ Ein kleines Team (bis 6 Nutzer) mit dem Free-Tier auskommen
- ✅ Features wie Taildrop und Funnel benötigen
- ✅ Minimale Administration bevorzugen
- ✅ Cloud-Abhängigkeit und laufende Kosten akzeptieren
- ✅ Einfache Remote-Verbindungen für Homelab oder Prototyping brauchen
Noch unklar, welches Werkzeug passt? Der Orientierungsworkshop ordnet Ihre Anforderungen und liefert eine priorisierte Themenliste mit Empfehlung je Thema. Ab 1.490 € netto, remote.
Fazit
Der Vergleich zeigt klar: NetBird und Tailscale sind beide starke WireGuard-basierte Mesh-VPNs, verfolgen aber unterschiedliche Philosophien.
NetBird glänzt mit:
- Vollständiger Offenheit (100% Open Source)
- Self-Hosting ohne Kompromisse
- Web-basierter Verwaltung für Teams
- Kostenlosem Betrieb ohne Nutzergebühren
- Voller Kontrolle über Daten und Infrastruktur
- Eingebautem Reverse Proxy mit Custom Domains und Auth
Tailscale punktet mit:
- Extrem einfachem Einstieg
- Praktischen Features (Taildrop, Funnel)
- Komfort ohne eigene Infrastruktur
- Guter Free-Tier für Privatnutzer
Für Unternehmen mit Fokus auf Datenschutz, Kosten und Kontrolle passt NetBird besser: gleiche WireGuard-Performance, Zero-Trust-Richtlinien, vollständiges Self-Hosting und keine Lizenzkosten in der Community Edition.
Tailscale bleibt interessant für schnelle Setups, Prototyping oder kleine Teams - wenn man bereit ist, Cloud-Abhängigkeit und potenziell steigende Kosten zu akzeptieren.
Unsere Leistungen
Als erfahrener IT-Dienstleister unterstützen wir Sie bei Evaluation, Implementierung und Betrieb von NetBird:
Beratung und Konzeption
- Analyse Ihrer Netzwerk-Anforderungen
- Zero-Trust-Strategieentwicklung
Installation und Setup
- Self-Hosted NetBird-Deployment (Docker, Kubernetes, Bare-Metal)
- Integration mit bestehenden Identity Providern (Azure AD, Okta, Keycloak)
- Access Control-Konfiguration und Policy-Design
- Migration von Tailscale oder klassischen VPNs
Managed Service
- Betrieb der NetBird-Infrastruktur
- Monitoring und Alerting
- Security Updates und Patches
- Support und Troubleshooting
Nächster Schritt
Sicheres Netzwerk ohne Lizenz-Fallen?
Wir bauen euer Zero-Trust-Netzwerk auf WireGuard/NetBird - strukturell sicherer als klassische VPN-Appliances und ohne Per-User-Kostenfalle. Eingerichtet und gemanagt von uns.
Weiterlesen: NetBird vs ZeroTier · NetBird vs Twingate · NetBird-Expertise · Managed NetBird
Kontakt
Sie möchten von Tailscale auf eine selbst gehostete Lösung wechseln? Wir beraten Sie gerne - unverbindlich und kompetent.
Jetzt Erstgespräch vereinbaren →
Weitere NetBird-Vergleiche
Lesen Sie auch unsere anderen Vergleiche im VPN Hub:
- NetBird vs. Twingate - Zero Trust vs. Mesh VPN Ansatz
- NetBird vs. ZeroTier - WireGuard vs. eigenes Protokoll
- NetBird vs. Enclave - Open Source vs. proprietär
- Mesh-VPN im Vergleich 2026 - die Übersicht über alle sechs Lösungen, Bauarten und Lizenzen
→ Alle VPN-Vergleiche im Überblick
Quellen und weiterführende Links
- NetBird Dokumentation
- NetBird GitHub Repository
- Tailscale vs. NetBird (NetBird Knowledge Hub)
- Tailscale Dokumentation
- Tailscale Pricing
- Tailscale Blog: Pricing-Update v4
- Tailscale Funnel Dokumentation
- Headscale - Self-hosted Tailscale Control Server
- WireGuard Whitepaper
- NetBird Reverse Proxy Dokumentation
- NetBird Knowledge Hub: Identity-Aware SSH
- NetBird Docs: Self-Hosted Deployment skalieren
- NetBird Docs: Self-Hosted Quickstart
- NetBird Preise (Cloud und On-Prem)
- NetBird LICENSE (BSD-3-Clause / AGPLv3)
- NetBird Knowledge Hub: Cloudflare Mesh vs NetBird vs Tailscale (Herstellerbenchmark)
- Tailscale Open Source
- Tailscale Blog: Visueller Policy-Editor GA
- Headscale Dokumentation: Features























