




















Betrieb & Updates
Updates, Security-Patches und dokumentierte Wartung der vereinbarten Control-Plane- und Relay-Komponenten.
Backup & Wiederherstellung
Regelmäßige Sicherung der vereinbarten Konfiguration und Daten. Aufbewahrung und Restore-Tests werden im Betriebsumfang festgelegt.
Managed NetBird VPN für Unternehmen
Dedizierte NetBird-Instanz mit SSO, Policies, Routing, Monitoring und Betrieb. Ohne automatische WZ-IT-Abrechnung pro Nutzer oder Gerät.
- ab 349,90 € netto / Monat
- Dedizierte Instanz
- 24/7 technisches Monitoring
- Keine automatische WZ-IT-Abrechnung pro Seat
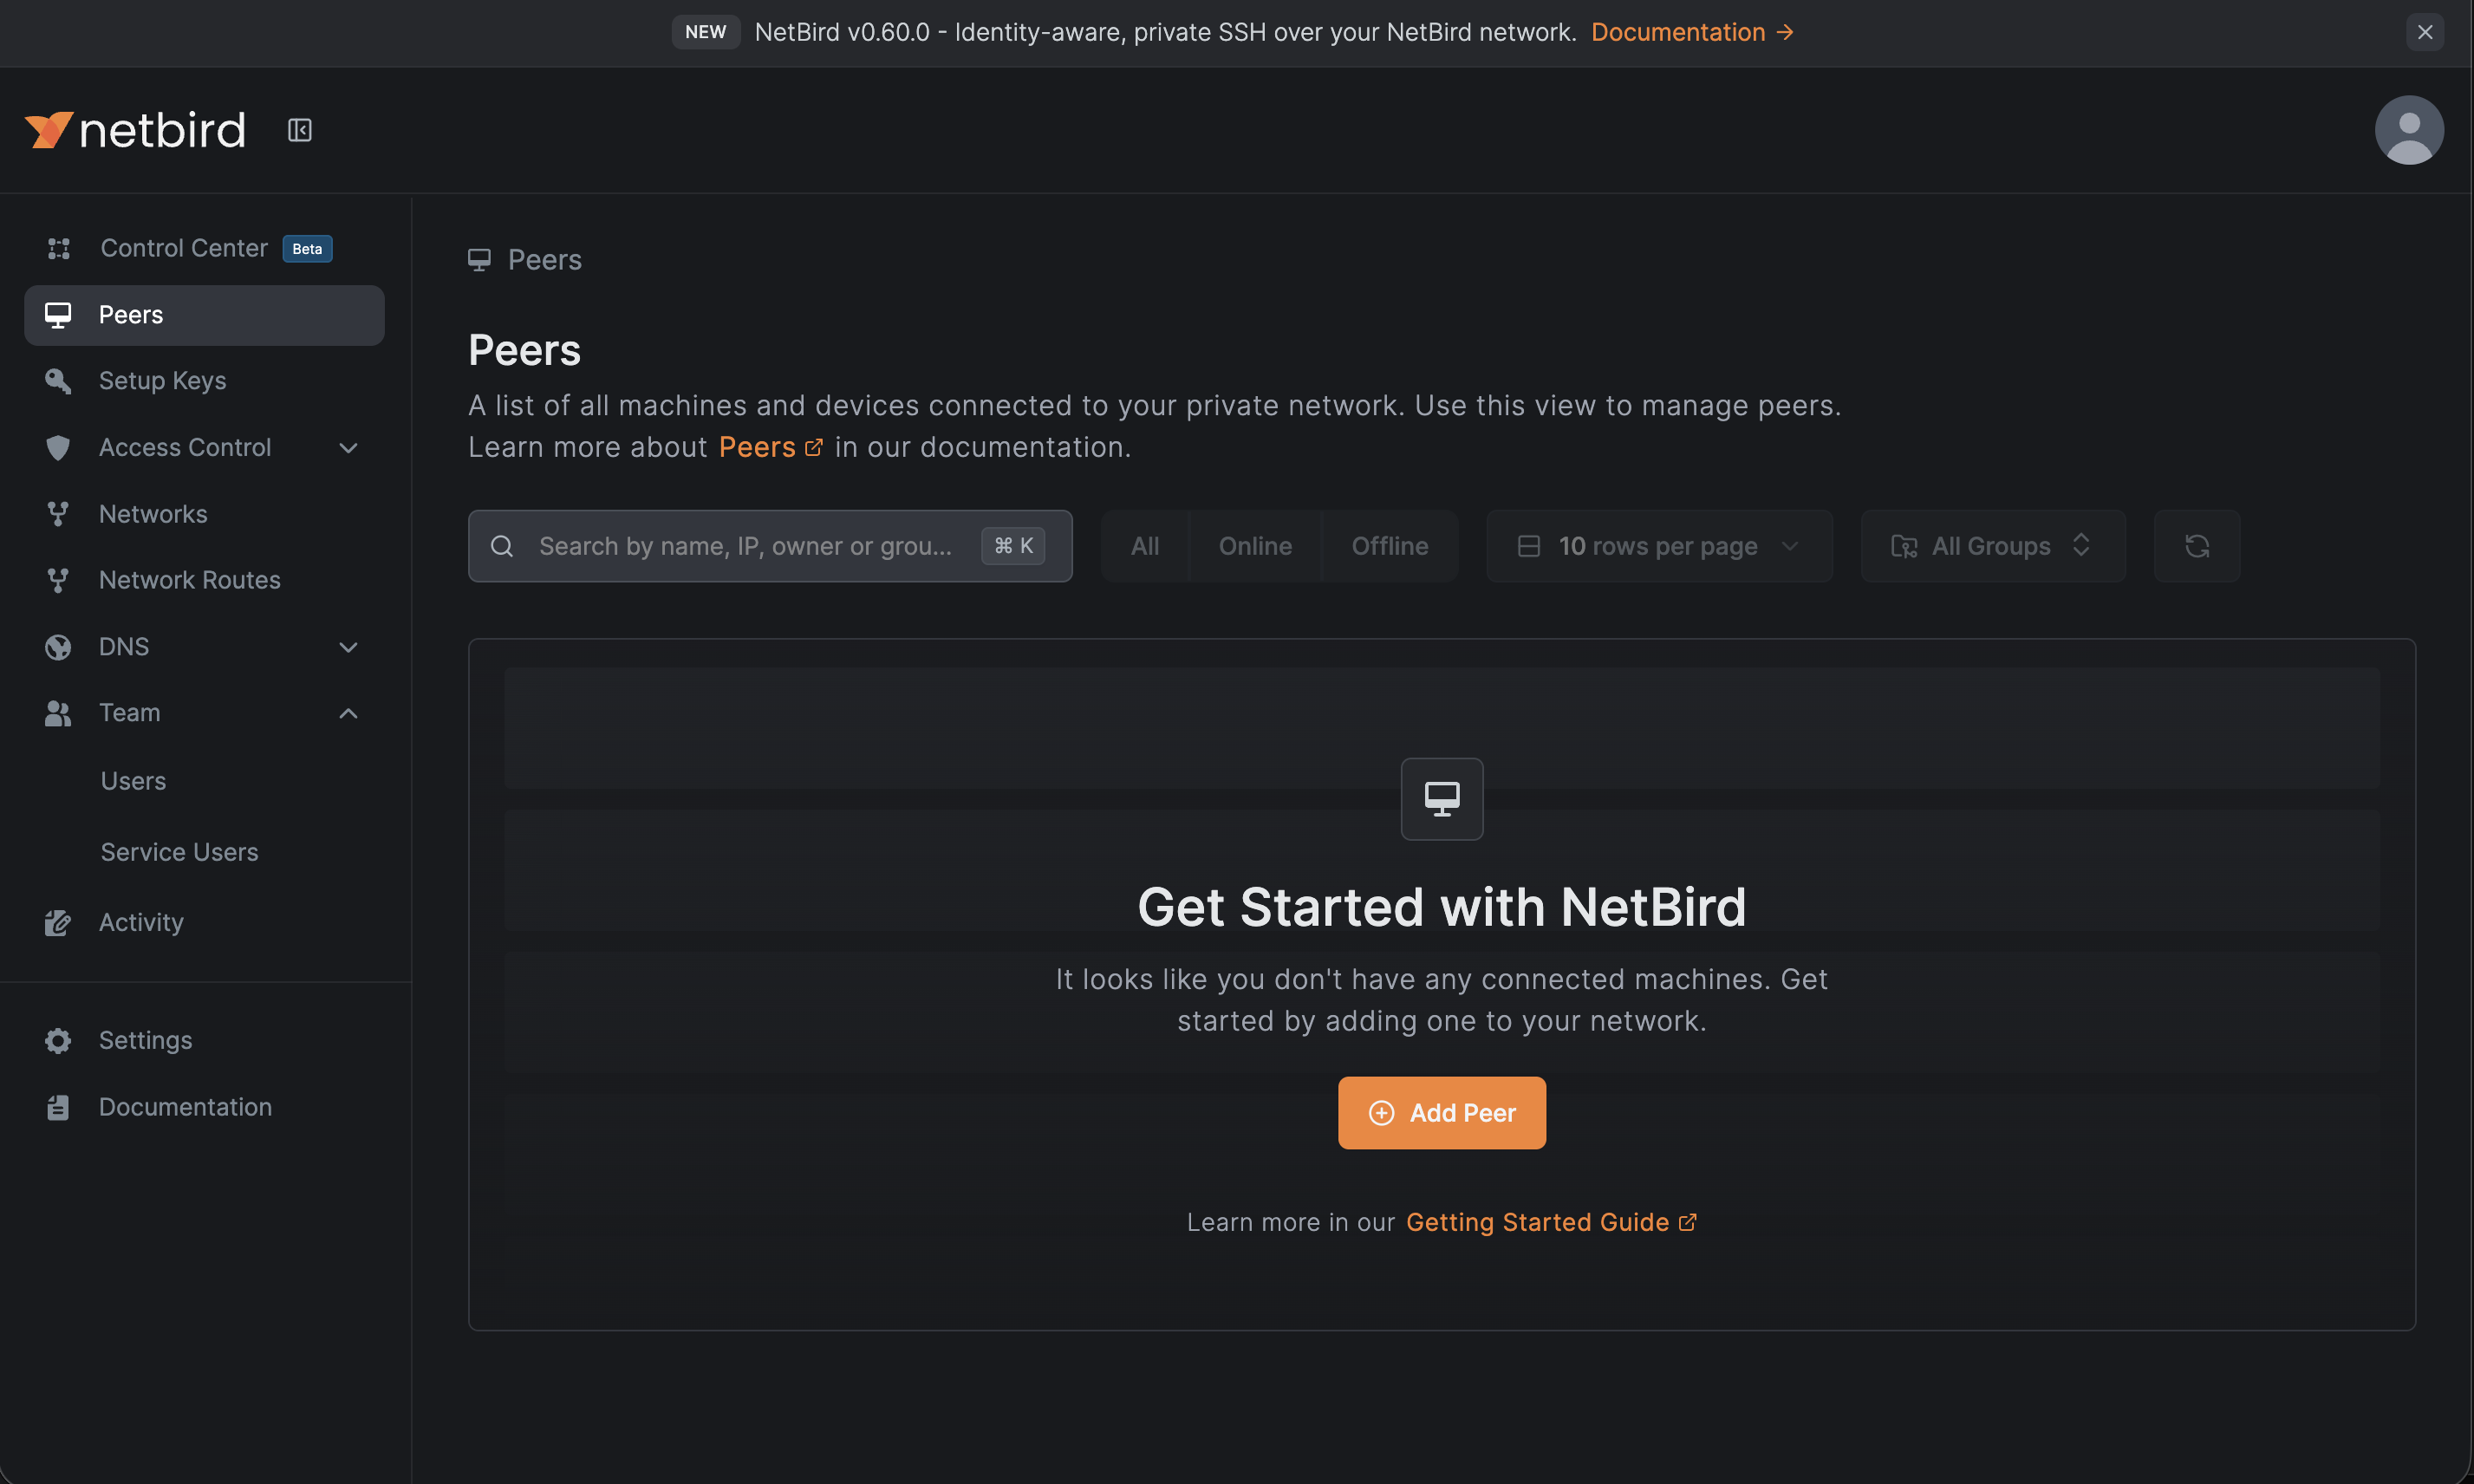


Managed NetBird
Eine dedizierte VPN-Plattform für Ihr Unternehmen
Sie erhalten eine eigene NetBird-Instanz. WZ-IT plant Control Plane, Relays, Identity-Anbindung, Policies und Routing als zusammenhängende Architektur und übernimmt den vereinbarten Betrieb.
Zentrale Verwaltung von Peers, Gruppen, Policies und Routen
Anbindung an bestehende Identitäts- und Netzwerkstrukturen
Dokumentierter Betrieb mit Monitoring, Updates und Backups
Standorte, Kubernetes und private Dienste sicher verbinden
Standortvernetzung
Büros, Filialen, Anlagen und private Subnetze über kontrollierte Network Routes und Routing Peers verbinden.Kubernetes & private Services
Berechtigten Nutzern Zugriff auf Cluster-APIs, interne Anwendungen und Management-Endpunkte geben. NetBird ergänzt den Zugang; es ersetzt nicht CNI oder Network Policies.Admin- & Dienstleisterzugänge
Zeitlich und funktional begrenzte Zugriffe auf Server, Datenbanken, Proxmox, Backoffice oder Kundensysteme umsetzen.Hybrid Cloud & On-Premise
Hetzner, AWS, Azure, Private Cloud und lokale Netze über einen einheitlichen, dokumentierten Zugangsweg anbinden.
Betriebsumfang
Was Managed NetBird bei WZ-IT umfasst
Die konkrete Ausprägung richtet sich nach Netzwerk, Standorten, Lizenz und Service Level. Diese Bausteine bilden den üblichen Umfang.
Identity & Policies
Anbindung an Entra ID, Okta, Google Workspace, Keycloak, Authentik oder eine andere geeignete Identity-Architektur.
Relay & Traffic
5 TB ausgehender Relay-Traffic pro Monat sind enthalten. Direkter Peer-to-Peer-Traffic läuft nicht über den Relay.
Kapazität nach Bedarf
Keine künstliche WZ-IT-Grenze pro Nutzer oder Gerät. Wir dimensionieren Infrastruktur und Betriebsumfang anhand der tatsächlichen Nutzung.
Flexible Standortwahl
Standardmäßig planen wir einen datenschutzorientierten Betrieb in Deutschland. Andere Regionen oder On-Premise sind nach technischer und vertraglicher Prüfung möglich.
Migration & Rollout
Von Tailscale, OpenVPN oder IPsec zu NetBird
Wir planen Parallelbetrieb, Client-Rollout, Policies und Routing so, dass der Wechsel kontrolliert erfolgen kann.
- 01
Parallelbetrieb
Bestehendes VPN und NetBird können während Pilot und Umstellung parallel betrieben werden.
- 02
Client-Rollout
Verteilung über vorhandenes MDM, Installationspakete oder abgestimmte Skripte.
- 03
Policies & Routing
Zugriffsregeln, Netzwerk-Routen, DNS und Relay-Fallback werden vor dem Cutover geprüft.
Managed NetBird Basispaket
NetBird-Plattform und laufender Betrieb aus einer Hand
WZ-IT dimensioniert die Standardumgebung, betreibt Control Plane und vereinbarte Relays und übernimmt Monitoring, Updates, Backups und technischen Support. Essential ist enthalten; Business, Priority, Production und Critical können passend zur Kritikalität ergänzt werden.
Managed NetBird349,90 €ab, netto pro Monat
Enthalten
- Essential Service Level inklusive
- Keine automatische WZ-IT-Abrechnung pro Seat
- Monitoring, Updates & Backups
- 5 TB Relay-Traffic inklusive
Bereitstellung unkompliziert innerhalb weniger Werktage
Zahlung


- Überweisung
Einrichtung und Onboarding richten sich nach Identity-Anbindung, Netzen und Migrationsumfang und werden vorab separat ausgewiesen. Erforderliche NetBird-Herstellerlizenzen sind nicht im Basispreis enthalten. Alle Preise verstehen sich netto zuzüglich gesetzlicher Umsatzsteuer. Die Angebote richten sich an Unternehmen.
Andere Wege
Fest definierte MigrationBestehendes VPN mit geprüftem Parallelbetrieb ablösen
WZ-IT baut den neuen Secure-Access-Weg auf, migriert eine Pilotgruppe und dokumentiert Tests, Rückfallweg und weiteren Rollout.
Migrationssprint ansehen →Vorher prüfenZugänge prüfen und Zielmodell festlegen
Bestandsaufnahme aller Zugänge, Zielmodell und Migrationspfad als Entscheidungsvorlage. Wird auf die Ablösung angerechnet.
Leistung ansehen →Editionen & Lizenzierung
NetBird-Lizenz passend zur Zielarchitektur
Community Edition, Commercial Starter und Enterprise unterscheiden sich im Funktionsumfang und in den Herstellerbedingungen. Wir ordnen die benötigte Edition anhand von Hochverfügbarkeit, Identity, Gerätezahl, Freigabeprozessen und Supportbedarf ein. Als offizieller NetBird Reseller Partner stellen wir Commercial Starter oder Enterprise bei Bedarf direkt bereit.
Community Edition
- Self-hosted Control Plane
- SSO und Zugriffsregeln
- Herstellerlizenz nicht erforderlich
Für selbst gehostete Kernfunktionen wie Peers, Policies und Routing. Ohne automatische WZ-IT-Abrechnung pro Nutzer oder Gerät; Infrastruktur und Betrieb werden passend dimensioniert.
Commercial Starter
- High Availability
- SCIM Provisioning
- Device Approval
- Lizenz über WZ-IT
Der aktuelle Self-Hosted-Einstieg für zusätzliche Produktionsfunktionen. Die Herstellerlizenz ist separat, kann direkt über WZ-IT bezogen werden und ist für bis zu 50 Nutzer und 500 Geräte vorgesehen.
Enterprise
- Individuelle Anforderungen
- Herstellerabstimmung
- Lizenz direkt über WZ-IT
Für größere oder individuelle Umgebungen mit weitergehenden Integrations-, Vertrags- oder Supportanforderungen. Umfang und Herstellerkonditionen klären und liefern wir als offizieller Reseller Partner projektbezogen.
Herstellerlizenz, Infrastruktur und WZ-IT-Leistungen werden im Angebot getrennt und nachvollziehbar ausgewiesen.
Service Levels
Fünf Service Levels für unterschiedliche Betriebsanforderungen
Reaktionsziel = technische Erstreaktion auf kritische Störungen (P1) · Preis und flexibles Betriebsbudget je Kundenumgebung und Monat
Essential
Nächster Arbeitstagbis Ende des TagesTechnische Erstreaktion auf kritische Störungen (P1) bis Ende des nächsten Arbeitstags
inklusiveim Betriebsgrundpreis
ohne BetriebsbudgetFür weniger zeitkritische Systeme, Staging und interne Anwendungen.
Business
Beliebt4 Std.innerhalb der ServicezeitTechnische Erstreaktion auf kritische Störungen (P1) innerhalb von 4 Servicezeitstunden
+99,90 €
0,5 Std. BetriebsbudgetFür produktive Systeme ohne vertragliche Nacht- und Wochenendbereitschaft.
Priority
1 Std.innerhalb der ServicezeitTechnische Erstreaktion auf kritische Störungen (P1) innerhalb von 1 Servicezeitstunde
+199,90 €
1 Std. BetriebsbudgetFür geschäftskritische Systeme mit schneller Reaktion während der Servicezeit.
Production
60 Min.auch nachts und am WochenendeTechnische Erstreaktion auf kritische Störungen (P1) rund um die Uhr innerhalb von 60 Minuten
+349,90 €
1 Std. Betriebsbudget24/7-P1-Bereitschaft für geschäftskritische Produktionsumgebungen.
Critical
nach Audit30 Min.auch nachts und am WochenendeTechnische Erstreaktion auf kritische Störungen (P1) rund um die Uhr innerhalb von 30 Minuten
+549,90 €
2 Std. BetriebsbudgetBuchbar nach Audit sowie Runbook- und Kapazitätsfreigabe.
Business, Priority, Production und Critical enthalten den ersten erfassten Workload einer Kundenumgebung. Weitere erfasste Workloads kosten 29,90 €, 39,90 €, 49,90 € beziehungsweise 59,90 € pro Monat. Monitoring-only-Server benachrichtigen wir im Zeitfenster der Stufe für 14,90 €, 19,90 €, 24,90 € beziehungsweise 29,90 € je Server und Monat; ohne Service Level in der Servicezeit.
Das flexible Betriebsbudget gilt für planbare Leistungen innerhalb der regulären Servicezeit und verfällt zum Monatsende. Betrieb, Monitoring, Backups, Wartung und Updates im vereinbarten Umfang werden nicht davon abgezogen. Zusatzleistungen und Incident-Aufwand kosten innerhalb der regulären Servicezeit 120 € netto pro Stunde, außerhalb 240 € netto pro Stunde. Alle Preise verstehen sich netto zuzüglich gesetzlicher Umsatzsteuer. Die Angebote richten sich an Unternehmen.
SLA & Service Levels →Häufige Fragen
Allgemeines
- Für Unternehmen, die Mitarbeitende, Standorte, Cloud-Ressourcen oder Kundensysteme über eine zentral verwaltete VPN-Plattform verbinden möchten. WZ-IT plant die Architektur, integriert Identitäten und Zugriffsregeln und übernimmt auf Wunsch den laufenden Betrieb.
- NetBird baut verschlüsselte WireGuard-Verbindungen zwischen berechtigten Geräten auf. Verbindungen laufen nach Möglichkeit direkt und ansonsten über einen Relay-Dienst; zentrale Policies steuern den Zugriff. Die technischen Grundlagen erklärt der Leitfaden Was ist NetBird?.
- Wir betreiben die vereinbarte NetBird-Infrastruktur einschließlich Control Plane und Relays, überwachen sie technisch rund um die Uhr und übernehmen Updates, Backups und Störungsbearbeitung gemäß Service Level. Freigaben für Identitäten, Geräte und Policies bleiben in Ihrem Verantwortungsbereich oder werden ausdrücklich an uns delegiert.
- Nein. Sie erhalten Ihre eigene, vollständig isolierte NetBird-Instanz - gehostet auf dedizierten Ressourcen. Keine geteilten Datenbanken, keine geteilten Logs, keine Nachbarn. Ihre Daten, Ihre Regeln, Ihre Infrastruktur.
- Nein. Das ist B2B-Infrastruktur: Identity/SSO, Policies, Rollout, Site-to-Site/Routes, Betrieb/Monitoring - für Unternehmensnetzwerke, nicht Consumer-Privacy-VPN.
- Remote Work & Home Office, Standortvernetzung (Site-to-Site), Hybrid Cloud (AWS/Azure/GCP + On-Prem), Partner-/Dienstleister-Zugänge mit granularen Regeln, Admin-Zugriff auf Server/DB/Backoffice ohne VPN-Gateway-Wildwuchs.
Preise & Vertrag
- WZ-IT erhebt für den Managed Service keine automatische Gebühr pro Nutzer oder Gerät. In der Community Edition dimensionieren wir Infrastruktur und Betriebsumfang nach Geräten, Standorten, Routen und Relay-Traffic. Kommerzielle NetBird-Lizenzen können eigene Vertragsgrenzen enthalten; Commercial Starter ist derzeit auf bis zu 50 Nutzer und 500 Geräte ausgelegt.
- Die 5 TB beziehen sich auf den monatlich enthaltenen ausgehenden Relay-Traffic. Direkte Peer-to-Peer-Verbindungen laufen nicht über den Relay. Falls dauerhaft mehr Relay-Traffic benötigt wird, passen wir Infrastruktur und Angebot kontrolliert an.
- Laufzeit und Kündigungsfrist werden im Angebot festgelegt. Architektur, Konfiguration und Übergabe werden so dokumentiert, dass ein Anbieterwechsel technisch planbar bleibt.
- Unser Preis richtet sich nach Architektur, Infrastruktur, Betriebsumfang und Service Level statt automatisch nach jedem einzelnen Nutzer. Falls Commercial Starter oder Enterprise benötigt wird, weisen wir die Herstellerlizenz zusätzlich und transparent aus.
- Ja. In einem kurzen Gespräch zeigen wir das Setup, klären Ihre Anforderungen und machen ein passendes Angebot - unverbindlich und ohne Kreditkarte.
- Benötigt werden eine grobe Zahl von Nutzern und Geräten, der vorhandene Identity Provider, Standorte und private Netze, gewünschte Site-to-Site- oder Subnet-Routen sowie Vorgaben für Hosting, Verfügbarkeit und Reaktionszeiten.
Betrieb & Datenschutz
- Standardmäßig an einem vereinbarten Standort in Deutschland. Alternativ sind je nach Anforderung andere Regionen oder ein Betrieb On-Premise möglich; Anbieter, Zertifizierungen und Datenflüsse werden im Angebot benannt.
- Die Lösung kann auf Datenschutzanforderungen ausgerichtet und mit einem AVV betrieben werden. Ob der konkrete Einsatz die DSGVO erfüllt, hängt auch von Standort, Identitätsanbieter, Clients, Protokollierung, Administration und den tatsächlichen Datenflüssen ab.
- Ja - für B2B üblich und bei uns Standard. Das ist oft ein entscheidender Punkt im Procurement-Prozess.
- Nein. Bei WireGuard-basierten Setups bleibt der Datenverkehr Ende-zu-Ende verschlüsselt. Private Keys bleiben auf den Geräten. Selbst Relay-Server können den Traffic nur weiterleiten, nicht entschlüsseln.
- Ja. Die vereinbarten Komponenten werden technisch rund um die Uhr überwacht. Ob WZ-IT einen Alarm nur zustellt oder selbst reagiert, richtet sich nach dem gewählten Betriebs- und Service-Level.
- Regelmäßig und planbar - inkl. Wartungsfenster-Logik, wenn erforderlich. Kritische Security-Patches werden zeitnah eingespielt.
- Ja. Sie arbeiten mit unserem technischen Team. Der verbindliche Meldeweg für Support und Incidents ist das Ticketsystem; bei vereinbarten kritischen Vorfällen melden wir uns zusätzlich telefonisch.
SSO & Identity
- NetBird lässt sich an gängige Identity Provider wie Entra ID, Okta, Google Workspace, Keycloak oder Authentik anbinden. Wir prüfen den konkreten OIDC- beziehungsweise SAML-Pfad, MFA, Gruppen-Mapping und Offboarding vor der Umsetzung. Falls noch kein IdP vorhanden ist, können wir eine passende Identity-Lösung mit einplanen.
- Ja. Für Self-Hosting führt NetBird SCIM aktuell im Commercial-Starter-Angebot zusammen mit Device Approval und Hochverfügbarkeitsfunktionen. Der Tarif ist für bis zu 50 Nutzer und 500 Geräte ausgelegt. Für größere oder abweichende Anforderungen prüfen wir die Enterprise-Lizenz. WZ-IT unterstützt bei Auswahl, Beschaffung und technischer Integration; Herstellerlizenzen werden separat ausgewiesen.
- Policies regeln, wer auf welche Ressourcen zugreifen darf (Prinzip: Least Privilege). Das ist der Unterschied zwischen "VPN an/aus" und echter Zugriffskontrolle - essenziell für B2B-Compliance und Sicherheit.
- Mit IdP Sync werden Berechtigungen automatisch entzogen, sobald der Account im Identity Provider deaktiviert wird. Kein manuelles Aufräumen nötig - wichtig für Offboarding-Compliance.
Technik
- Nein. NetBird arbeitet mit NAT Traversal und UDP Hole Punching - funktioniert hinter den meisten Firewalls und NATs ohne Portfreigaben. In seltenen Fällen (z.B. Carrier-Grade NAT) springt automatisch das Relay ein.
- Nein! Der Großteil des Traffics läuft Peer-to-Peer (P2P), also direkt zwischen den Geräten - verschlüsselt mit WireGuard. Nur die Signalisierung (Verbindungsaufbau) läuft über unsere Server. Das Relay wird nur genutzt, wenn direkter P2P-Traffic nicht möglich ist.
- Ja. Mit NetBird können Sie ganze Subnetze routen - ideal für die Anbindung von Büros, Rechenzentren oder Cloud-VPCs. Ein Router-Peer leitet den Traffic an das lokale Netzwerk weiter.
- Windows, macOS, Linux, iOS, Android - plus Docker und Kubernetes. Die Clients sind Open Source und einfach zu deployen (MSI, PKG, APT, etc.).
- Ja - Hybrid ist ein Standard-Szenario. Routing Peers in der Cloud und On-Prem ermöglichen nahtlose Verbindungen zwischen allen Umgebungen (Admin-Zugriff, interne Services, private Subnets).
- P2P-Verbindungen vermeiden den Umweg über ein zentrales Gateway. Wenn kein direkter Verbindungsweg möglich ist, übernimmt ein Relay. Die tatsächliche Leistung hängt von Endgeräten, Internetanbindungen, Firewalls, NAT und Routing ab und wird im Zielbild berücksichtigt.
Migration & Rollout
- Oft wenige Tage - abhängig von SSO-Integration, Routing/Site-to-Site-Anforderungen und internen Freigaben. Ein Pilot mit 10-20 Nutzern ist meist in 1-2 Tagen live.
- Ja. Seit Client-Version 0.73 übernimmt NetBird Einstellungen aus dem MDM und sperrt sie auf dem Gerät. Wir verteilen den Client über Intune, Jamf Pro, Kandji, Gruppenrichtlinien oder Ihr vorhandenes MDM, legen eine Grundrichtlinie mit fester Management-URL und gesperrten Profilen fest und rollen in Wellen aus. Linux-Geräte binden wir über Konfigurationsmanagement an, weil NetBird dort keinen MDM-Kanal hat.
- Der Client wird als Win32-App oder MSI über Intune installiert, die Einstellungen kommen über die ADMX-Vorlage von NetBird oder OMA-URI in die Registry unter HKLM\Software\Policies\NetBird; für Macs verteilt Intune ein Konfigurationsprofil. Jeder Nutzer meldet sich einmal per SSO an. Zusätzlich kann NetBird den Zugriff an den Intune-Compliance-Status koppeln, sodass nur konforme Windows- und macOS-Geräte ins Netz kommen; dafür ist in der NetBird Cloud der Business-Tarif oder beim Self-Hosting eine Enterprise-Lizenz nötig. Wichtig: Eine Richtlinie fixiert die Konfiguration, erzwingt aber keinen dauerhaft aktiven Tunnel.
- Typische Risiken sind unklare Gruppen und Policies, Subnet Routing ohne belastbare Netzdokumentation, restriktive Firewalls ohne Relay-Konzept und fehlende Offboarding-Prozesse. Diese Punkte werden vor Pilot und Rollout geprüft.
- Ein technischer Pilot kann bei vorbereiteter Domain und geklärter Identity-Anbindung kurzfristig aufgebaut werden. Der Termin für den produktiven Rollout hängt von Policies, Routing, Endgeräteverteilung, Freigaben und gegebenenfalls der Herstellerlizenz ab.
Vergleich & Editionen
- NetBird nutzt WireGuard für verschlüsselte Verbindungen und ergänzt zentrale Verwaltung, Identitätsanbindung, Policies, Routing und Relay-Fallback. Ob NetBird, OpenVPN oder IPsec besser passt, hängt von vorhandenen Netzen, Endgeräten, Compliance-Vorgaben und dem gewünschten Betriebsmodell ab.
- Unser Angebot verbindet eine dedizierte NetBird-Instanz mit Architektur, Identity-Integration, Netzwerkplanung und laufendem Betrieb. WZ-IT rechnet den Managed Service nicht automatisch pro Nutzer oder Gerät ab; benötigte Herstellerlizenzen und die technische Dimensionierung werden separat berücksichtigt. Detaillierte Produktvergleiche finden Sie im VPN Hub.
- Ja, absolut. NetBird kann neben Ihrem bestehenden VPN laufen. Sie können schrittweise migrieren - erst einzelne Teams oder Use Cases, dann den Rest. Kein Big-Bang-Umstieg nötig.
- Nicht ganz. Zero Trust ist ein Sicherheitskonzept (Identität, Policies, Least Privilege). Ein Mesh VPN kann Teil davon sein - ersetzt aber nicht IAM oder Endpoint Security. NetBird kombiniert beides: Mesh-Architektur mit Zero-Trust-Policies.
- Die Community Edition deckt die Kernfunktionen für Peers, Policies, Routing und Self-Hosting ab. Commercial Starter ergänzt unter anderem Hochverfügbarkeit, SCIM, Device Approval und E-Mail-Support für bis zu 50 Nutzer und 500 Geräte. Enterprise ist für größere oder individuellere Anforderungen vorgesehen. Wir prüfen Edition und Lizenz vor dem Aufbau.
- Ja. WZ-IT ist offizieller NetBird Reseller Partner. Wir klären zuerst den benötigten Funktionsumfang und stellen Commercial Starter oder Enterprise nur bereit, wenn die Architektur diese Edition erfordert. Herstellerlizenz, Infrastruktur und WZ-IT-Betrieb werden im Angebot eindeutig getrennt.
Vergleiche & Einordnung
NetBird im Vergleich zu anderen VPN-Lösungen
Architektur, Self-Hosting, Lizenzmodell und Betrieb unterscheiden sich je nach Lösung.
Vergleich lesen
Bewertungen & Projekte
Kundenstimmen zu Vernetzung und sicherem Zugriff
Von der NetBird-Einrichtung mit Anbindung der Kubernetes-Cluster bis zur Standortvernetzung im laufenden Betrieb.
WZ-IT hat unsere Studio-Infrastruktur von dezentralen Einzelgeräten auf eine zentrale Plattform gehoben: Jeder Standort ist per VPN sicher angebunden, neue Geräte werden automatisiert onboardet und ein kompletter Standort wird per Vorlage provisioniert - ohne manuelle Schritte vor Ort. Was mich am meisten beeindruckt hat, ist die Breite und Tiefe des Wissens: Timo und Robin sind kein normaler IT-Dienstleister, der einen Server aufsetzt und wieder geht. Die beiden denken sich in hochkomplexe Infrastruktur- und Softwarethemen rein, arbeiten sich in jede Anforderung ein, die wir ihnen hinlegen, und bauen Vernetzung, Provisioning und Betrieb so auf, dass am Ende alles zusammenpasst. WZ-IT ist ein hervorragender Partner, wenn es um komplexe Software-, Netzwerk- und Architekturprojekte geht.
 Steve KirchnerGeschäftsführer, nextGYM GmbH

International
Gebaut im Ruhrgebiet. Produktiv weltweit.
WZ-IT plant, entwickelt und betreibt Infrastruktur und Software für Kunden in Deutschland und international. Projekte setzen wir remote um und begleiten sie auch nach dem Go-live im laufenden Betrieb.
Ausgewählte Projekte
- LiveRemote-Access-Plattform für verteilte WasseraufbereitungsanlagenABCO Water Systems · Australien · Secure Access & OT

- 81%AWS-Migration mit deutlich geringeren laufenden KostenEVA Real Estate · VAE · Cloud-Exit & Infrastruktur

- 98%Neue Standorte in Minuten statt Stunden bereitstellennextGYM GmbH · Deutschland · Automatisierung & IoT
Kundenstimmen ansehen
Managed NetBird
Managed NetBird passend auslegen lassen
Nennen Sie Nutzer, Geräte, Netze und den gewünschten Betriebsumfang. Wir ordnen Architektur und benötigte Edition ein.
- Direkt mit Timo und Robin - kein Vertrieb, kein Sales-Pitch
- Fachliche Einschätzung Ihrer Situation
- Konkrete nächste Schritte für Infrastruktur, Software oder KI
Das Gespräch ist unverbindlich und kostenlos.
Die Beratung von WZ-IT zu unserer Azure-Migration war schon im Erstgespräch fachlich sehr fundiert und völlig unverbindlich - wir haben eine Menge mitgenommen.
 Jakob ÖschlbergerInno7 GmbH

Die Beratung von WZ-IT zu unserer Azure-Migration war schon im Erstgespräch fachlich sehr fundiert und völlig unverbindlich - wir haben eine Menge mitgenommen.