

Compliance-orientierten IT-Betrieb dokumentiert umsetzen
WZ-IT setzt technische Betriebskontrollen für DSGVO-, ISO-27001-, BSI-C5- und NIS2-Anforderungen um und dokumentiert den vereinbarten Scope. Rechtliche Bewertung, ISMS und Zertifizierung bleiben klar davon getrennt.
ISO 27001
BSI C5
SOC 2
Unternehmen weltweit vertrauen WZ-IT


Nachweise passend zum gewählten Anbieter
Zertifikate und Prüfberichte gelten nur für den jeweils genannten Anbieter, Zeitraum und Geltungsbereich. Wir dokumentieren, welche Nachweise zur eingesetzten Infrastruktur passen.
ISO 27001
Informationssicherheit
Für den gewählten Infrastrukturbetreiber prüfen und dokumentieren wir verfügbare ISO-27001-Zertifikate einschließlich Geltungsbereich und Laufzeit.
BSI C5
Cloud Security
Der Cloud Computing Compliance Criteria Catalogue (C5) des BSI definiert Mindestanforderungen an sicheres Cloud Computing - relevant für die öffentliche Verwaltung und regulierte Branchen.
SOC 2
Betriebliche Kontrollen
Falls ein Anbieter einen SOC-2-Type-II-Bericht bereitstellt, prüfen wir Zeitraum und Geltungsbereich für die eingesetzte Leistung.
Datenschutzorientierte Betriebskontrollen
Technische und organisatorische Maßnahmen, die Datenschutzanforderungen auf Infrastrukturebene unterstützen.
Vereinbarter Datenstandort
Deutsche und europäische Standorte sind wählbar. Standort, Unterauftragnehmer und erforderliche Drittlandtransfers werden vor Vertragsbeginn dokumentiert.
Verschlüsselung
Verschlüsselung bei Übertragung und Speicherung wird je System festgelegt. Verfahren, Schlüsselverwaltung und Rotation werden in der Betriebsdokumentation beschrieben.
Zugangskontrollen & Audit Logs
Rollen, Multi-Faktor-Authentifizierung und Protokollierung administrativer Zugriffe werden im technisch unterstützten und vereinbarten Umfang eingerichtet.
Auftragsverarbeitung (AVV)
Soweit WZ-IT als Auftragsverarbeiter tätig wird, stellen wir einen AVV mit Beschreibung der technischen und organisatorischen Maßnahmen bereit.
Was Betrieb mit Compliance zu tun hat
Compliance entsteht nicht im Aktenordner, sondern im täglichen Betrieb. Wer beim Audit Nachweise vorlegen will, muss sie vorher produzieren - diese sechs Punkte liefert der laufende Betrieb an Ihre Compliance.
AVV nach Art. 28 DSGVO
Sobald wir Systeme mit personenbezogenen Daten betreiben, sind wir Auftragsverarbeiter im Sinne von Art. 28 DSGVO. Der AVV regelt Weisungsgebundenheit, Vertraulichkeit und Unterauftragsverhältnisse - bei uns Bestandteil jedes Betriebsvertrags, kein kostenpflichtiges Extra.
TOMs, die dem Betrieb entsprechen
Technische und organisatorische Maßnahmen sind nur so viel wert wie ihre Umsetzung. Unsere TOMs beschreiben den tatsächlichen Betrieb - Verschlüsselung, Zugriffskontrolle, Backup-Prozesse - und werden nachgezogen, wenn sich Ihre Infrastruktur ändert.
Patch-Nachweise als Audit-Artefakte
Jedes eingespielte Update wird dokumentiert: welches System, welches Paket, wann, durch wen. Diese Reports beantworten die Standardfrage jedes Auditors - wie stellen Sie sicher, dass Ihre Systeme aktuell sind? - mit Daten statt mit Absichtserklärungen.
Datenstandort Deutschland
Alle von uns betriebenen Systeme laufen in deutschen Rechenzentren. Für Ihre Datenschutz-Dokumentation heißt das: keine Drittstaaten-Transfers, keine Standardvertragsklauseln und keine Transfer-Impact-Assessments auf Infrastrukturebene.
Löschkonzepte
Die DSGVO verlangt, dass Daten nicht länger gespeichert werden als nötig. Im Betrieb heißt das: definierte Backup-Retention, dokumentierte Löschung bei Vertragsende und ein nachvollziehbarer Umgang mit Löschanfragen - auch mit Blick auf Backups.
Zugriffskontrolle & SSH-Key-Verwaltung
Wer hat Zugriff auf welche Systeme - und warum noch? Wir verwalten SSH-Keys zentral, arbeiten mit personengebundenen Accounts statt geteilter Root-Passwörter und entziehen Zugänge dokumentiert, wenn Mitarbeiter ausscheiden oder Dienstleister wechseln.
Compliance-Leistungen im Überblick
Von der laufenden Dokumentation bis zur Audit-Vorbereitung - wir liefern die Nachweise, die Sie brauchen.
Regelmäßige Compliance-Reports
Berichte zu Patch-, Backup-, Monitoring- und Incident-Status im vereinbarten Intervall und Datenumfang.
Audit-Vorbereitung
Wir unterstützen bei der technischen Vorbereitung auf ISO-27001-, BSI-C5- und Datenschutzprüfungen mit den Nachweisen aus unserem vereinbarten Leistungsbereich.
Sicherheitsdokumentation
Technische und organisatorische Maßnahmen (TOMs), Netzwerk-Diagramme, Zugriffsmatrizen und Incident-Response-Pläne.
Schwachstellen-Assessments
Regelmäßige Schwachstellen-Scans und Penetration-Test-Koordination mit dokumentierter Nachverfolgung aller Findings.
NIS2: Was die Richtlinie für den Betrieb bedeutet
Die EU-Richtlinie NIS2 (EU 2022/2555) verpflichtet wesentliche und wichtige Einrichtungen zu Cybersicherheits-Risikomanagement. In Deutschland setzt das NIS2-Umsetzungsgesetz (NIS2UmsuCG) die Richtlinie um - es ist seit Dezember 2025 in Kraft. Betroffen sind Unternehmen aus 18 Sektoren, in der Regel ab 50 Mitarbeitern oder 10 Mio. Euro Jahresumsatz, bestimmte Einrichtungen auch unabhängig von der Größe.
Das verlangt NIS2 unter anderem
- Risikoanalyse und Sicherheitskonzepte für Netz- und Informationssysteme
- Umgang mit Schwachstellen, Patch- und Vorfallsmanagement
- Backup-Management, Notfallwiederherstellung und Krisenmanagement
- Zugriffskontrolle, Verschlüsselung und Multi-Faktor-Authentifizierung
- Sicherheit der Lieferkette, inklusive Dienstleistern
- Meldepflichten bei erheblichen Sicherheitsvorfällen und Registrierung beim BSI
Das trägt der laufende Betrieb bei
- Dokumentiertes Patch- und Schwachstellen-Management mit Nachweisen
- 24/7-Monitoring mit definierter Eskalation zur Vorfallserkennung
- Backup-Konzept und -Nachweise; Restore-Tests, soweit im Recovery-Scope vereinbart
- Zentrale Zugriffskontrolle und nachvollziehbare Protokollierung
- Reports, die Sie gegenüber Prüfern und Kunden vorlegen können
Ob und wie Ihr Unternehmen unter NIS2 fällt, klären Sie mit Ihrer Rechtsberatung - wir liefern die betriebliche Umsetzung und die Nachweise dazu.
Anfrage
Betrieb und Nachweise abstimmen
Wählen Sie den technischen Schwerpunkt. Rechtliche Bewertungen bleiben bei Ihrer Rechtsberatung.
Weiterführende Guides
Diese Services und Artikel ergänzen das Thema Compliance.
Regulierte Branchen, die wir bedienen
Unsere Infrastruktur ist auf die Anforderungen regulierter Branchen ausgelegt.
Kanzleien
Mandantendaten, beA-Anbindung, berufsrechtliche Pflichten
Gesundheitswesen
Patientendaten, Krankenhausgesetz, Telematik-Infrastruktur
Finanzsektor
BaFin-Anforderungen, DORA, Kritis-Verordnung
Öffentlicher Sektor
BSI C5, EVB-IT, OZG-Konformität
Versicherungen
Solvency II, VAG, Datenschutz-Vorgaben
Passende nächste Schritte
Häufig gestellte Fragen
Antworten auf die wichtigsten Fragen
Eine Rechenzentrumszertifizierung allein macht eine Verarbeitung nicht automatisch DSGVO-konform. Wir dokumentieren den gewählten Standort, Anbieter, Unterauftragnehmer und verfügbare Zertifizierungsnachweise. Die Gesamtbewertung hängt von Anwendung, Konfiguration, Datenflüssen und den organisatorischen Maßnahmen des Verantwortlichen ab.
Ja, soweit WZ-IT als Auftragsverarbeiter nach Art. 28 DSGVO tätig wird. Der AVV beschreibt Weisungsbindung, Unterauftragnehmer und technische und organisatorische Maßnahmen; projektspezifische Abweichungen werden vor Vertragsbeginn festgehalten.
Ja. Wir liefern die im vereinbarten Leistungsbereich vorhandenen technischen und organisatorischen Maßnahmen, Netzwerk-Diagramme, Zugriffsmatrizen sowie Patch-, Backup- und Incident-Nachweise. Diese Unterlagen ersetzen weder das ISMS des Kunden noch eine Zertifizierung.
Wir richten Rollen, Multi-Faktor-Authentifizierung, administrative Zugangswege und Protokollierung im unterstützten und vereinbarten Umfang ein. Welche Zugriffe tatsächlich erfasst werden, steht in der Betriebsdokumentation. Weitere Details finden Sie auf unserer Monitoring-Seite.
Ja. Wenn Ihre Kunden oder deren Auditoren Nachweise zur Infrastruktur verlangen - etwa über Lieferantenfragebögen oder Sicherheits-Assessments - liefern wir die betreffenden Unterlagen zu: TOMs, Patch-Reports, Backup-Nachweise und Datenstandort-Bestätigung. Auf Wunsch nehmen wir direkt an Audit-Terminen oder Calls teil.
Ja. Patch-, Monitoring- und Incident-Reports werden mit Zeitstempel und Systembezug dokumentiert und sind exportierbar (PDF, CSV). Sie eignen sich als Nachweis der betrieblichen Maßnahmen in Ihrer DSGVO-Dokumentation, in ISO-27001-Audits Ihrer Organisation und gegenüber Kunden-Auditoren. Die Reports ersetzen kein eigenes ISMS, liefern aber die Betriebsnachweise dafür.
Wir unterstützen die betriebliche Umsetzung mit dokumentiertem Patch- und Schwachstellen-Management, Monitoring mit definierter Eskalation, Backup-Konzepten, vereinbarten Recovery-Nachweisen und Zugriffskontrolle. Ob und welche NIS2-Pflichten für Ihr Unternehmen gelten, klären Sie mit Ihrer Rechtsberatung.
Betrieb, der Kunden spürbar entlastet
Kundenstimmen zu Monitoring, Updates, Wartung, Support und stabilen produktiven Systemen.





“WZ-IT hat unsere Studio-Infrastruktur von dezentralen Einzelgeräten auf eine zentrale Plattform gehoben: Jeder Standort ist per VPN sicher angebunden, neue Geräte werden automatisiert onboardet und ein kompletter Standort wird per Vorlage provisioniert - ohne manuelle Schritte vor Ort. Was mich am meisten beeindruckt hat, ist die Breite und Tiefe des Wissens: Timo und Robin sind kein normaler IT-Dienstleister, der einen Server aufsetzt und wieder geht. Die beiden denken sich in hochkomplexe Infrastruktur- und Softwarethemen rein, arbeiten sich in jede Anforderung ein, die wir ihnen hinlegen, und bauen Vernetzung, Provisioning und Betrieb so auf, dass am Ende alles zusammenpasst. WZ-IT ist ein hervorragender Partner, wenn es um komplexe Software-, Netzwerk- und Architekturprojekte geht.”
Steve Kirchner
Geschäftsführer, nextGYM GmbH
“Professionell, ehrlich und fachlich absolut fundiert: WZ-IT hat unsere Proxmox- und Backup-Infrastruktur sicher und zukunftsfähig aufgestellt. Die Beratung durch Timo und Robin war sachlich und bedarfsorientiert, die Umsetzung reibungslos und die finale Dokumentation vorbildlich. Man merkt sofort, dass hier geschäftskritische Infrastruktur von Anfang an ganzheitlich gedacht und mit klarer Verantwortung umgesetzt wird.”
Pascal Block
Projektmanager, Stadtwerke Brühl GmbH
Stadtwerke Brühl - kommunaler Energie- und Infrastrukturdienstleister.
“WZ-IT hat uns bei der Umsetzung unserer Server- und Virtualisierungsinfrastruktur sehr kompetent unterstützt. Im Rahmen des Projekts wurde eine Proxmox-basierte Virtualisierungsumgebung aufgebaut und eine virtuelle Maschine für unsere Anwendungssysteme eingerichtet. Darüber hinaus wurde ein strukturiertes Backup-Konzept implementiert. Ein besonderer Fokus lag auf dem Thema Sicherheit: Die Einrichtung eines VPN-Tunnels sowie die saubere Umsetzung von Verschlüsselungs- und Zugriffskonzepten wurden professionell umgesetzt. Hervorzuheben ist die strukturierte Beratung sowie die zuverlässige und zügige Umsetzung. Wir sind mit der erbrachten Leistung sehr zufrieden und empfehlen WZ-IT gerne weiter.”
John Hellmerichs
Geschäftsführer, AInergy GmbH
AInergy - Beratung für Energie- und Facility-Management.
“WZ-IT verwaltet unser Proxmox-Cluster zuverlässig und professionell. Das Team übernimmt für uns das kontinuierliche Monitoring und regelmäßige Updates und reagiert sehr schnell auf Probleme oder Anfragen. Durch den proaktiven Support von WZ-IT bleiben unser Cluster und die darauf laufenden geschäftskritischen Anwendungen stabil, und die Hochverfügbarkeit ist durchgehend gewährleistet. Wir schätzen die professionelle Zusammenarbeit und die spürbare Entlastung im Tagesgeschäft. (übersetzt)”
Pascal Hakkers
Aphy AG
Aphy AG - KI-Plattform für das Backoffice in der Hotellerie.
“Die Kommunikation mit WZ-IT war von Anfang an sehr offen, freundlich und professionell. Herr Wevelsiep und Herr Zins sind sehr geduldig, zeitnah und wertschätzend auf jede unserer Fragen eingegangen und haben eigene Vorschläge und gute Ideen eingebracht, wie wir unsere Serverinfrastruktur modernisieren und noch besser an unsere Bedürfnisse anpassen können. WZ-IT hat dabei stets unseren Wunsch nach Datenhoheit und Unterstützung von Datenschutzanforderungen berücksichtigt und konsequent mitgedacht. Selbst kurzfristige Anpassungen und Änderungswünsche von unserer Seite wurden schnell und geduldig umgesetzt und konsequent in das Gesamtkonzept integriert. Von der Planung bis hin zur abschließenden Übergabe wurden alle Schritte transparent und umfassend dokumentiert, was uns ermöglicht, falls ein Dienstleisterwechsel nötig werden sollte, diesen anhand der Dokumentation sehr schnell in unsere Infrastruktur einzuweisen. Wir sind äußerst zufrieden mit WZ-IT und hoffen, dass wir noch lange zusammenarbeiten werden.”
Christoph Mußmann
Projektreferent, DGHO e.V.
DGHO - Deutsche Gesellschaft für Hämatologie und Medizinische Onkologie e.V.
“Timo und Robin habe ich als engagierte und professionelle Gesprächspartner kennengelernt, die für einen Kunden so einiges möglich machen, das erst mal unmöglich scheint. Ich fühlte mich sehr gut beraten. Die angebotenen Leistungen haben mich sehr überzeugt.”
Andrea Pawlowski
Communications Manager, Golem.de
Golem.de - führendes deutsches IT-Fachmedium.
“Auf der Suche nach einem Partner für die Integration einer lokalen KI-Lösung sind wir auf Timo und Robin gestoßen - und hätten keine bessere Entscheidung treffen können. Unsere Anforderungen wurden schnell verstanden und technische Herausforderungen kompetent und praxisorientiert gelöst. Besonders überzeugt haben uns die unkomplizierte Zusammenarbeit, die hohe Fachkompetenz und die schnelle Umsetzung. Wir freuen uns, Timo und Robin als zuverlässige Geschäftspartner an unserer Seite zu haben, und blicken gespannt auf die nächsten gemeinsamen Projekte.”
Henrik Jeche
Head of IT Administration | Leiter IT-Administration
ml&s - Full-Service-Anbieter für die Elektronikindustrie.

“Mit Timo und Robin ist man nicht nur technisch auf der sicheren Seite - sondern auch menschlich bestens betreut! Ob es um schnelle Hilfe im Alltag oder komplexe IT-Lösungen geht: Die Jungs von WZ-IT denken mit, handeln schnell und sprechen eine Sprache, die man versteht. Die Zusammenarbeit ist unkompliziert, zuverlässig und immer auf Augenhöhe. So macht IT richtig Spaß - und vor allem: Sie funktioniert! Großes Dankeschön an das Team!”
Sonja Aßer
Data Manager, ARGE
ARGE Neue Medien - Stammdaten & digitale Standards für die SHK- und Gebäudetechnik.

“Ich habe vor kurzem mit Timo und dem WZ-IT Team zusammengearbeitet, und ehrlich gesagt war es eine der besten Tech-Entscheidungen, die ich für mein Unternehmen getroffen habe. Von Anfang an hat sich Timo die Zeit genommen, mir jeden Schritt ruhig und verständlich zu erklären. Egal wie viele Fragen ich hatte, er hat mich nie gehetzt. Die Ergebnisse sprechen für sich: Mit WZ-IT haben wir unsere monatlichen Ausgaben von 1.300 $ auf 250 $ reduziert. Das war ein riesiger Gewinn für uns. (übersetzt)”
Aleksandr Shuliko
CTO, EVA Real Estate
EVA Real Estate - führende Immobilienagentur in Dubai.

“Wir haben sehr gute Erfahrungen mit Herrn Wevelsiep und WZ-IT gemacht. Die Beratung war professionell, klar verständlich und zu fairen Preisen. Das Team hat nicht nur unsere Anforderungen umgesetzt, sondern mit- und proaktiv weitergedacht. Statt nur einzelne Aufträge abzuarbeiten, wurden uns fundierte Erklärungen geliefert, die unser eigenes Verständnis gestärkt haben. WZ-IT uns mit ihrer strukturierten Herangehensweise viel Druck abgenommen - das war genau das, was wir brauchten und ist der Grund, warum wir immer wieder gerne zurück kommen.”
Matthias Zimmermann
Geschäftsführer, Annota GmbH
Annota - HealthTech-Startup mit KI-Dokumentationsassistent.
“Timo und Robin von WZ-IT haben für uns einen RocketChat-Server aufgesetzt - und ich könnte nicht zufriedener sein! Von der ersten Beratung bis zur finalen Implementierung lief alles absolut professionell, effizient und zu meiner vollsten Zufriedenheit. Besonders schätze ich die klare Kommunikation, die transparente Preisgestaltung und das umfassende Fachwissen, das die beiden mitbringen. Auch nach der Einrichtung übernehmen sie die Wartung, was mir enorm den Rücken freihält und mir ermöglicht, mich auf andere wichtige Bereiche meines Business zu konzentrieren - mit dem guten Gefühl, dass unsere IT in den besten Händen ist. Ich kann WZ-IT uneingeschränkt weiterempfehlen und freue mich auf die weitere Zusammenarbeit!”
Sebastian Maier
Geschäftsführer, Yonju GmbH
Yonju - Business-Coaching und KI-Produkte.
“Auf das WZ-IT Team zu setzen war entscheidend. Ihre Expertise und Lösungen haben uns das Tempo gegeben, unsere Services in Produktion zu deployen - inklusive Verbesserungsvorschlägen für unsere Konfiguration. Wir freuen uns auf die weitere Zusammenarbeit für Wartung und neue Lösungen. (übersetzt)”
Gabriel Sanz Señor
Geschäftsführer, Odiseo Solutions
Odiseo Solutions - Softwareentwicklung für die Raumfahrt.
Sprechen wir über Ihr Vorhaben - ehrlich und unverbindlich
- Direkt mit Timo und Robin - kein Vertrieb, kein Sales-Pitch
- Ehrliche Einschätzung, auch wenn wir nicht der richtige Partner sind
- Konkrete nächste Schritte für Infrastruktur, Software oder KI
Kein Risiko: Im schlechtesten Fall gehen Sie mit mehr Klarheit über Ihr Projekt heraus als vorher.
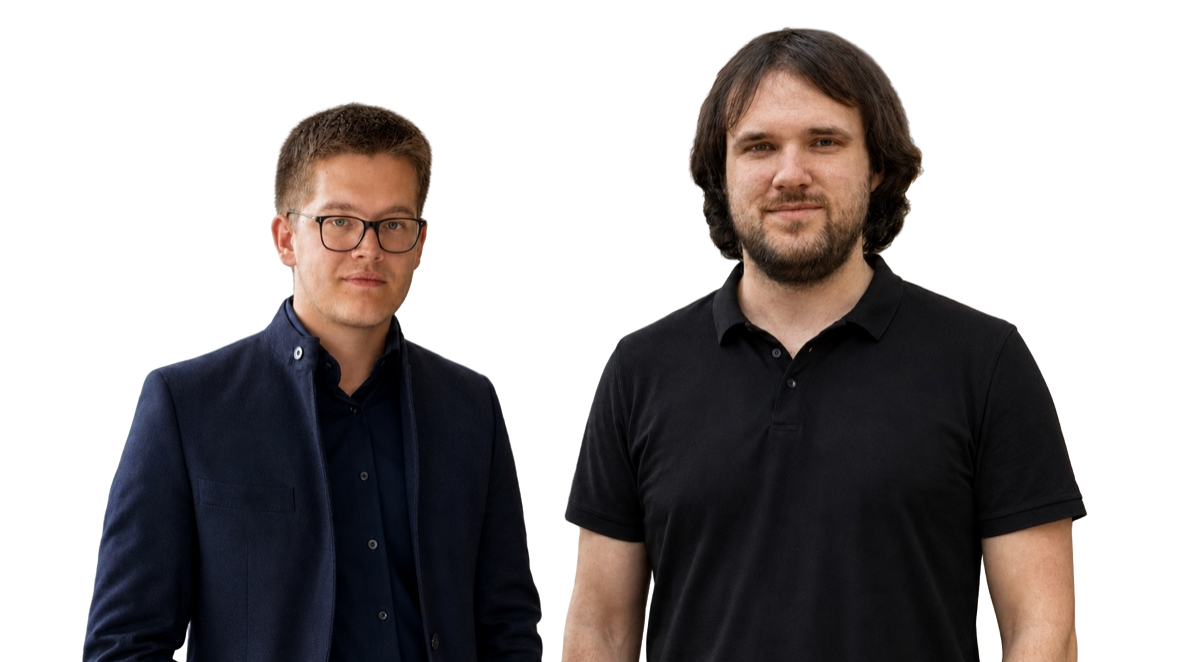
„Die Beratung von WZ-IT zu unserer Azure-Migration war schon im Erstgespräch fachlich sehr fundiert und völlig unverbindlich - wir haben eine Menge mitgenommen.“
Lassen Sie uns über Ihre Idee sprechen
Ob konkrete IT-Herausforderung oder einfach eine Idee - wir freuen uns auf den Austausch. In einem kurzen Gespräch prüfen wir gemeinsam, ob und wie Ihr Projekt zu WZ-IT passt.
Rückruf vereinbaren
Unternehmen weltweit vertrauen WZ-IT