





[email protected]

Headscale Managed Hosting, Installation und Betrieb

WZ-IT installiert und betreibt Headscale als selbst gehosteten Control Server. Wir binden OIDC, ACLs, DNS, Subnet-Router und DERP in Ihre Netzwerk- und Identity-Architektur ein und übernehmen Monitoring, Backups und Updates.

  • Self-hosted Control-Server
  • Offizielle Tailscale-Clients
  • Kontrolle über Datenstandort und Zugriffe
Bewertungen
Auf einen Blick
  • BetriebManaged Hosting
  • Monitoring24/7
  • Service Levelnach Bedarf wählbar
Cloud Wolke HerausforderungServer NachhaltigkeitIT Beratung Service Consulting SoforthilfeTimo Wevelsiep Robin ZinsExperten für Innovation Migration AWSHetzner Hosting zuverlässig

Unternehmen weltweit vertrauen WZ-IT

  • Stadtwerke Brühl
  • DGHO e.V.
  • ABCO Water Systems
  • Golem.de
  • EVADXB
  • nextGYM
  • AInergy
  • ml&s
  • Odiseo Solutions
  • Annota
  • ARGE
  • SweetConnect GmbH
  • Aphy AG
  • CORGOS
  • Rekorder
  • SolidProof
  • Yonju
  • Keymate
  • Paritel
  • Mr. Clipart
  • Millenium
  • Negosh
  • Führerscheinmacher
  • Boese VA
Kundenstimmen ansehen

Über die Technologie

Was ist Headscale?

Headscale ist eine selbst gehostete, Open-Source-Implementierung des Tailscale Control Servers. Mit vollständiger Kontrolle über Ihr VPN-Netzwerk bietet Headscale eine sichere Alternative für Organisationen jeder Größe.

Als selbst gehostete Lösung implementiert Headscale dieselben Funktionen wie Tailscale, aber ohne externe Abhängigkeiten. Die Lösung unterstützt moderne VPN-Technologien, Access Control Lists (ACLs) und Single Sign-On (SSO) Integration.

Headscale Funktionen

  • Vollständig Self-Hosted

    Betreiben Sie Ihren eigenen Tailscale Control Server mit vollständiger Kontrolle über Ihre Netzwerk-Infrastruktur.
  • Access Control Lists (ACLs)

    Granulare Netzwerk-Zugriffskontrollen mit tag-basierter Autorisierung und Gruppen-Management.
  • Single Sign-On (SSO)

    OIDC-Integration mit Keycloak, Active Directory, Google, Azure AD und anderen Identity Providern.
  • Exit Nodes

    Routing des gesamten Internet-Traffics über designierte Exit-Nodes für sichere externe Verbindungen.
  • MagicDNS & Custom DNS

    Automatische DNS-Auflösung für VPN-Hosts und benutzerdefinierte DNS-Records für interne Services.
  • API Management

    Vollständige REST API für Node-Management, ACL-Verwaltung und Netzwerk-Konfiguration.

Infrastruktur, Integration und Betrieb

Headscale als Teil Ihrer Infrastruktur

Wir stellen nicht nur eine Anwendung bereit. WZ-IT plant die technische Architektur, bindet Netzwerk und Identitäten an, übernimmt den vereinbarten Betrieb und entwickelt Integrationen weiter, wenn der Standard nicht ausreicht.

Architektur und Migration

Sizing, Zielumgebung, Datenübernahme, Cutover und Wiederanlauf werden vor dem produktiven Betrieb geklärt.

  • On-Premise

    In Ihrem Rechenzentrum: Installation auf Bare-Metal, VM oder Docker · Integration in bestehendes Active Directory/LDAP

  • Cloud Installation

    AWS, Azure, Hetzner & Co.: Terraform/IaC Setup (optional) · Kubernetes oder Docker Compose · Kapazitäts- und Skalierungskonzept

  • Enterprise Setup

    Erweiterte Architektur nach technischer und lizenzrechtlicher Prüfung: HA- und Wiederanlaufkonzept, soweit von Anwendung und Edition unterstützt · Protokollierung nach Funktionsumfang und Edition · Individuelle Security Policies
Netzwerk und Identity

SSO, sichere Zugänge, interne Systeme und vorhandene Security-Komponenten werden passend eingebunden.

  • VPN-Zugang

    WireGuard, NetBird, Tailscale, Headscale, OpenVPN, Cloudflare Tunnel

  • SSO Integration

    Direkt oder über vorgeschalteten Identity-Layer

  • Multi-Faktor-Auth

    Abhängig von Anwendung, Edition und Identity Provider

  • Firewall & Hardening

    Fail2Ban, Rate Limiting, IP Whitelisting

Monitoring und Service Level

Updates, Backups, technische Überwachung und Reaktionswege folgen einem transparenten Betriebsumfang.

  • 24/7 proaktives Monitoring

  • Updates und Patches

    CVE- und Security-Advisory-Monitoring für Betriebssystem und verwaltete Anwendung, regelmäßige Updates und priorisierte Einspielung verfügbarer Patches für kritische Lücken

  • Tägliches Backup mit 7 Tagen Aufbewahrung

  • Persönlicher technischer Ansprechpartner

Full-Service Installation ohne versteckte Kosten

Leistungsumfang der Headscale-Einrichtung

  • Vollständige Installation & Konfiguration
  • SSL-Zertifikat & Reverse Proxy Setup
  • Backup-Strategie & Disaster Recovery
  • Performance-Optimierung & Tuning
  • Security Hardening nach OWASP
  • Monitoring & Logging Setup
  • Dokumentation & Best Practices
  • Administrator-Schulung (Remote)
  • 30 Tage E-Mail Support inklusive
  • Persönlicher Ansprechpartner
  • Optionale Integration: LDAP/AD, SSO, MFA
  • Update-Strategie & Einführung Patch-Management

Der konkrete Umfang hängt von Anwendung, Edition, Infrastruktur und Kritikalität ab. Herstellerlizenzen und Sonderkomponenten werden separat ausgewiesen.

Headscale vs. Tailscale

Headscale vs. Tailscale SaaS: was geht, was fehlt

Headscale ist die Open-Source-Implementierung des Tailscale-Control-Servers (BSD-3-Clause, rund 41.000 GitHub-Sterne). Die offiziellen Tailscale-Clients verbinden sich per "tailscale up --login-server" mit Ihrem Server; das Projekt zielt darauf, jeweils die letzten 10 Client-Releases zu unterstützen. Was Sie davon erwarten dürfen - und was nicht:

Unterstützt

  • MagicDNS & Split-DNS
  • Taildrop (Dateiübertragung zwischen Geräten)
  • Subnet-Router & Exit-Nodes
  • ACLs, Tags & Auto-Approvers
  • Tailscale SSH & OIDC-Registrierung
  • Eingebauter DERP-Relay & Ephemeral Nodes

Nicht oder nur teilweise unterstützt

  • Funnel - Dienste öffentlich ins Internet exponieren
  • Serve - nur teilweise verfügbar
  • Network-Flow-Logs für Audit-Zwecke
  • OIDC-Gruppen können nicht in ACLs verwendet werden
  • Nur ein einzelnes Tailnet - kein Multi-Tenant-Betrieb
Zur ehrlichen Einordnung: Das Projekt beschreibt seinen Anspruch im README selbst als bewusst schmal - ein einzelnes Tailscale-Netzwerk (Tailnet), geeignet für den persönlichen Einsatz oder eine kleine Organisation. Diese Grenzen sollte man kennen, bevor man Headscale unternehmensweit einplant.

Hosting & Betrieb

Was kostet Hosting für Headscale?

Wir verbinden die passende Compute-Größe mit laufendem Betrieb, Backups, Monitoring und einem Service Level, das zur Kritikalität von Headscale passt. Hochverfügbarkeit und Recovery-Ziele werden bei Bedarf separat geplant.

Hosting & Betrieb ab129,90 €/ Monat · Modulares Pricing nach Ihren Anforderungen - Service Level, Apps und Compute einzeln wählbar.

Hosting für Headscale in Deutschland: DSGVO-konformer Betrieb

  • Eine verwaltete Standard-Anwendung enthalten
  • Dedizierter Compute-Workload in S, M, L oder XL
  • Subdomain auf wz-it.cloud inklusive
  • Deutscher Anbieter, deutsche Rechenzentren, keine US-Clouds
  • ISO-27001-zertifizierte und BSI-C5-testierte Rechenzentren
  • 99,9 % Standardverfügbarkeit im Monat
  • CVE- und Security-Advisory-Monitoring für Betriebssystem und verwaltete Anwendung, regelmäßige Updates und priorisierte Einspielung verfügbarer Patches für kritische Lücken
  • Zentrale Sammlung vereinbarter System- und Betriebslogs mit unveränderbarer Aufbewahrung
  • Tägliches Backup mit 7 Tagen Aufbewahrung
  • 5 TB ausgehender Traffic je Workload und Monat
  • 24/7 proaktives Monitoring
  • Fünf klar abgegrenzte Service Levels
  • 24/7-P1-Reaktion mit Production oder Critical
  • Persönlicher technischer Ansprechpartner

Alle Preise verstehen sich netto zuzüglich gesetzlicher Umsatzsteuer. Die Angebote richten sich an Unternehmen. Alle On-Premise-Optionen

Entscheidungshilfe

Ehrliche Einordnung: wann Headscale, wann NetBird

Vertrauensfakt am Rande: Headscale ist zwar "not associated with Tailscale Inc.", aber Tailscale beschäftigt den Haupt-Maintainer (ohne das Projekt zu steuern) und hilft aktiv, die Kompatibilität der offiziellen Clients zu erhalten. Headscale passt, wenn:

Headscale

Headscale passt, wenn

  • Sie die ausgereiften offiziellen Tailscale-Apps auf allen Plattformen nutzen wollen
  • Kontroll- und Koordinationsdaten vollständig auf eigener Infrastruktur bleiben sollen
  • Ein einzelnes Tailnet für Ihr Team oder Ihre Organisation ausreicht
  • Sie ein schlankes, fokussiertes Setup einem großen Funktionsumfang vorziehen

NetBird

Größerer Self-hosted-Scope gewünscht? NetBird

    Leistungsgrenze und Hinweise

    NetBird ist ein eigenständiges Produkt mit eigenem Dashboard, Benutzer- und Gruppenverwaltung sowie Zugriffsrichtlinien - von Anfang an als vollwertige Self-hosted-Plattform konzipiert. Wenn Ihr Setup über ein einzelnes Tailnet hinauswächst oder Sie eine zentrale Verwaltungsoberfläche brauchen, ist NetBird meist die passendere Wahl. Wir beraten Sie ehrlich, welcher Ansatz zu Ihrer Umgebung passt.

    NetBird ansehen →

    Rolle im Gesamtsystem

    Ergänzende Leistungen für Headscale

    Diese Seite deckt Installation und vereinbarten Plattformbetrieb für Headscale ab. Eigener Code, die Zugriffsschicht und besondere Vertraulichkeitsanforderungen bleiben klar getrennte, bei Bedarf ergänzbare Verantwortungsbereiche.

    Drei fachlich angrenzende Wege statt einer langen Liste weiterer Produkte. Alle Preise verstehen sich netto zuzüglich gesetzlicher Umsatzsteuer. Die Angebote richten sich an Unternehmen.

    Gesamtsystem ansehen

    Häufig gestellte Fragen

    Antworten auf die wichtigsten Fragen

    Wissen

    Weiterführende Remote-Access-Guides

    Vertiefendes Wissen aus unserer Remote-Access-Wissensdatenbank.

    Bewertungen & Projekte

    Kundenstimmen und Projekte weltweit

    WZ-IT hat unsere Studio-Infrastruktur von dezentralen Einzelgeräten auf eine zentrale Plattform gehoben: Jeder Standort ist per VPN sicher angebunden, neue Geräte werden automatisiert onboardet und ein kompletter Standort wird per Vorlage provisioniert - ohne manuelle Schritte vor Ort. Was mich am meisten beeindruckt hat, ist die Breite und Tiefe des Wissens: Timo und Robin sind kein normaler IT-Dienstleister, der einen Server aufsetzt und wieder geht. Die beiden denken sich in hochkomplexe Infrastruktur- und Softwarethemen rein, arbeiten sich in jede Anforderung ein, die wir ihnen hinlegen, und bauen Vernetzung, Provisioning und Betrieb so auf, dass am Ende alles zusammenpasst. WZ-IT ist ein hervorragender Partner, wenn es um komplexe Software-, Netzwerk- und Architekturprojekte geht.
    Steve KirchnerGeschäftsführer, nextGYM GmbH
    Projekt ansehen

    International

    Gebaut im Ruhrgebiet. Produktiv weltweit.

    WZ-IT plant, entwickelt und betreibt Infrastruktur und Software für Kunden in Deutschland und international. Projekte setzen wir remote um und begleiten sie auch nach dem Go-live im laufenden Betrieb.

    Ausgewählte Projekte

    Kundenstimmen ansehen

    • Proxmox & Backup absichern lassen
    • Souveräne Infrastruktur modernisieren
    • Souveränen Open-Source-Stack planen
    • Lokale KI-Lösung integrieren
    • Legacy-Software modernisieren
    • Cloud-Kosten senken - bis −81 %
    • HA-Proxmox-Cluster aufbauen
    • Mit Managed Proxmox virtualisieren
    • Open-Source-KI-Architektur entwerfen
    • Kollaboration managen lassen
    • Vom Prototyp in den Betrieb
    • Standorte und Cluster sicher verbinden

    Hosting & Betrieb

    Hosting und Betrieb für Headscale anfragen

    Nennen Sie kurz Ausgangslage und Ziel für Headscale. Wir ordnen Infrastruktur, Integration und laufenden Betrieb ein.

    • Direkt mit Timo und Robin - kein Vertrieb, kein Sales-Pitch
    • Ehrliche Einschätzung, auch wenn wir nicht der richtige Partner sind
    • Konkrete nächste Schritte für Infrastruktur, Software oder KI

    Kein Risiko: Im schlechtesten Fall gehen Sie mit mehr Klarheit über Ihr Projekt heraus als vorher.

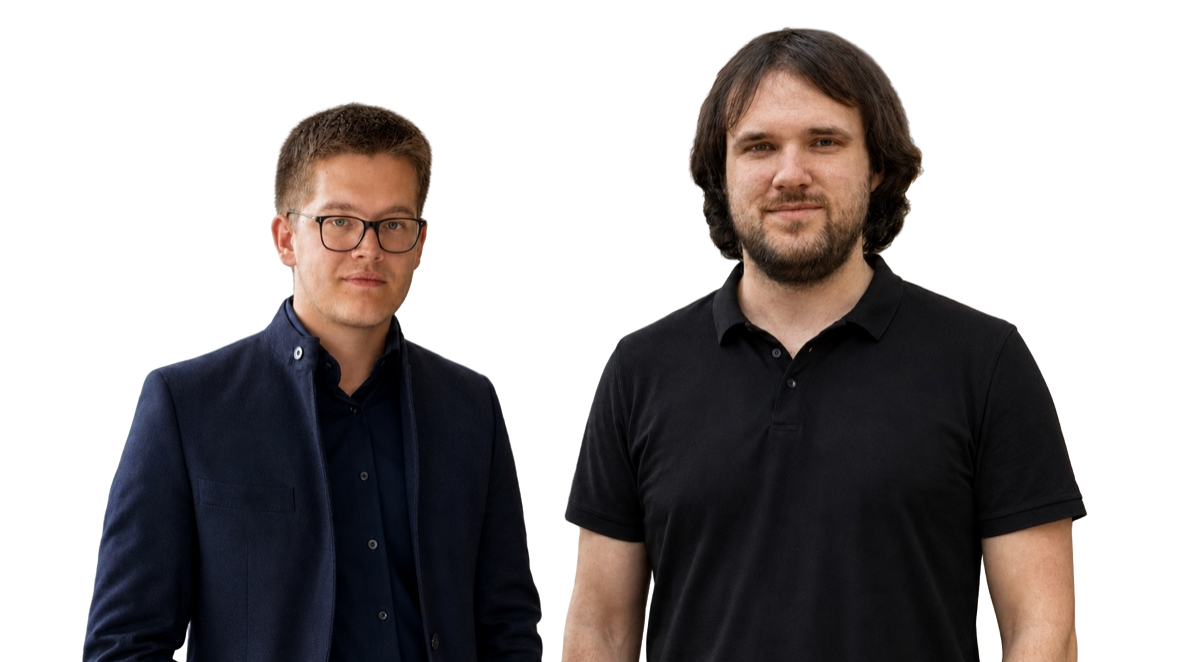
    Timo und Robin, Gründer von WZ-IT

    Welche Headscale-Leistung benötigen Sie?

    Wählen Sie den passenden Einstieg oder beschreiben Sie einfach die Ausgangslage.

    Antwort in der Regel innerhalb eines Werktags. Bitte keine Zugangsdaten übermitteln.

    Die Beratung von WZ-IT zu unserer Azure-Migration war schon im Erstgespräch fachlich sehr fundiert und völlig unverbindlich - wir haben eine Menge mitgenommen.
    Jakob ÖschlbergerInno7 GmbH