

Unterstützung für Ihre Cloud-Infrastruktur gesucht?
WZ-IT übernimmt Beratung, Konzeption, Einrichtung, Betrieb, Support und Monitoring Ihrer Infrastruktur.
Jetzt kostenlosen Termin vereinbaren
CrowdSec ist ein kostenloses, quelloffenes Intrusion-Prevention-System (IPS), das verdächtige Aktivitäten auf Ihren Servern analysiert und Angreifer automatisch blockiert. Das Besondere: Alle Nutzer teilen anonymisierte Angriffssignaturen miteinander – so entsteht in Echtzeit eine globale Bedrohungsdatenbank, die Schutz durch Schwarmintelligenz bietet.
Inhaltsverzeichnis
- Warum CrowdSec und nicht Fail2Ban?
- Architektur auf einen Blick
- Installation in 5 Minuten (Debian/Ubuntu)
- CrowdSec Konsole einrichten
- Fazit
Warum CrowdSec und nicht Fail2Ban?
| Kriterium | CrowdSec | Fail2Ban |
|---|---|---|
| Community-Shield | Ja, geteilte Blocklisten weltweit | Nein |
| Mehrschichtig | Agent + flexible Bouncer | Nur iptables/jail |
| Web-Dashboard | CrowdSec Console oder Grafana | Nein |
| Szenarien-Sprache | YAML-basierte Patterns (einfach) | Regex-basierte Filter |
| Ökosystem | > 25 Bouncer (Nginx, Cloudflare …) | Begrenzte Actions |
Architektur auf einen Blick
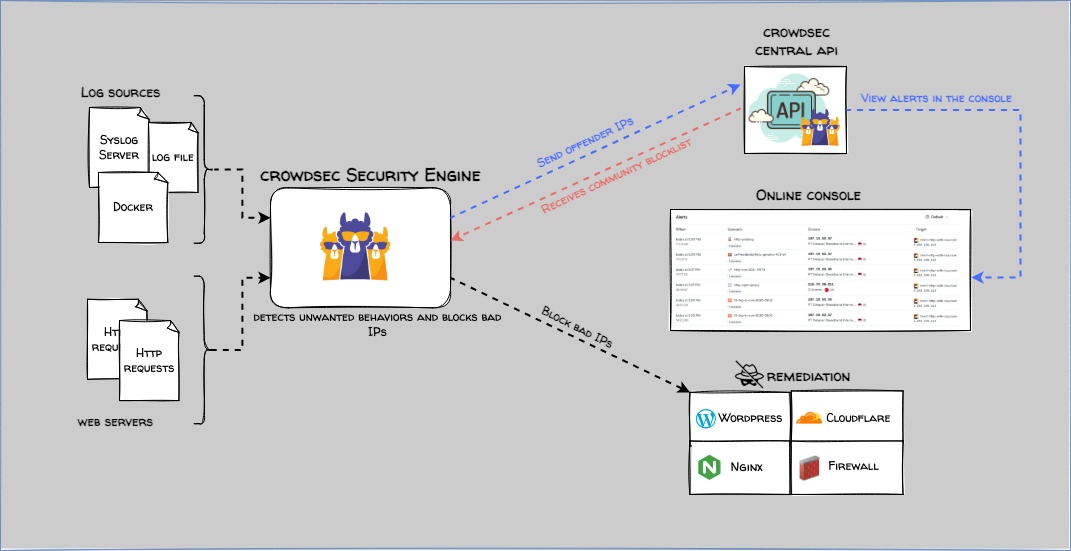
CrowdSec besteht aus der Security Engine, die auf Ihren Servern läuft, und der optionalen webbasierten CrowdSec Console, die die gesammelten Daten visualisiert. Das frühere lokale Metabase-Dashboard (cscli dashboard) wurde mit CrowdSec v1.7.0 im September 2025 entfernt; als Alternative zur Console lassen sich die Prometheus-Metriken der Engine in Grafana auswerten. Stand Oktober 2026 ist v1.8.1 die aktuelle Version. Die Engine analysiert Logdateien in Echtzeit und erkennt verdächtige Muster. Bei einem Angriff wird der Angreifer automatisch blockiert und die Signatur an die CrowdSec-Community übermittelt.
Installation in 5 Minuten (Debian/Ubuntu)
# Repository hinzufügen
curl -s https://install.crowdsec.net | sudo sh
# Security Engine installieren
sudo apt install crowdsec
# iptables Bouncer installieren
sudo apt install crowdsec-firewall-bouncer-iptables
# CrowdSec Engine neu starten
sudo service crowdsec restart
Der erste Befehl lädt das Repository-Skript von install.crowdsec.net und führt es mit Root-Rechten aus. Wer es vorher prüfen möchte, speichert es mit curl -fsSL https://install.crowdsec.net -o crowdsec-install.sh, liest es und startet es danach mit sudo sh crowdsec-install.sh. Das Repository lässt sich auch manuell einrichten (Installationsanleitung).
CrowdSec Konsole einrichten
Da wir CrowdSec schon installiert haben, scrollen wir in der Konsole nach unten und kopieren den Installationsbefehl für die Konsole.

Wir fügen diesen in unser Terminal ein und führen ihn aus:
sudo cscli console enroll -e context cmbwirxts0003l508ooeg42mq
Nun müssen wir das Enrollment in der CrowdSec-Konsole bestätigen. Dazu gehen wir in die CrowdSec-Konsole und klicken auf "Enrollments". Aktualisieren wir die Seite, sehen wir folgendes:
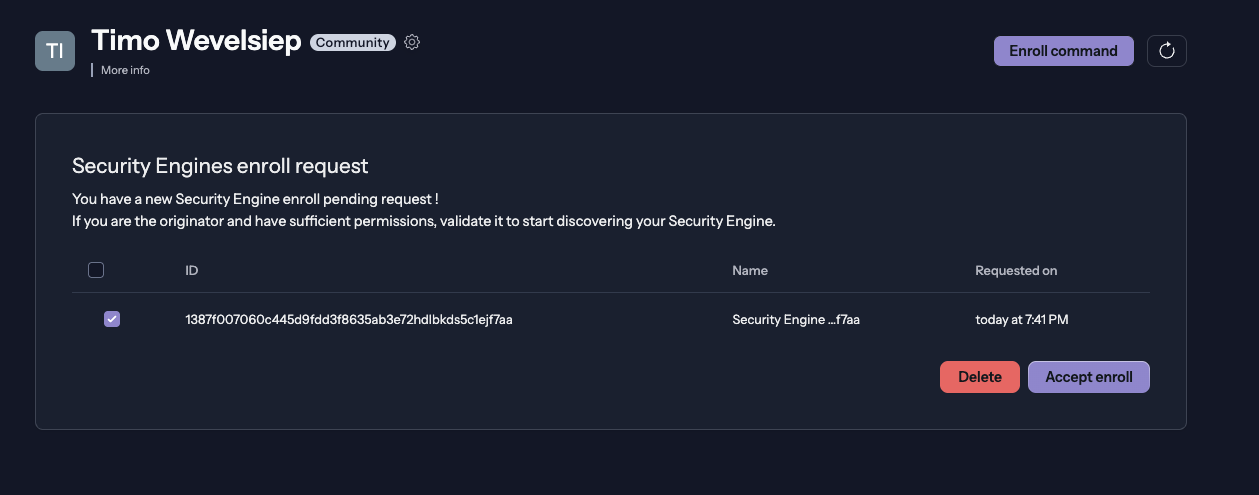 Nun führen wir einen Neustart der CrowdSec Engine durch, damit die Konfiguration übernommen wird:
sudo service crowdsec restart
Noch unklar, welches Werkzeug passt? Das Linux-Server-Audit prüft Patchstand, Zugänge, Firewall und Backups Ihres Servers und priorisiert die Maßnahmen, ab 290 € netto.
Fazit
Wir haben nun CrowdSec erfolgreich installiert und konfiguriert. Die Engine analysiert nun die Logdateien in Echtzeit und blockiert Angreifer über den iptables-Bouncer automatisch. Durch die Integration in die CrowdSec-Community profitieren wir von einer globalen Bedrohungsdatenbank, die ständig aktualisiert wird.
Eine Liste mit verfügbaren Bouncern kann hier gefunden werden.
























