
Architektur und Migration
Sizing, Zielumgebung, Datenübernahme, Cutover und Wiederanlauf werden vor dem produktiven Betrieb geklärt.

WZ-IT plant, installiert und betreibt Authentik als Managed Hosting, in Ihrer Cloud oder on-premises. Je nach Zielbild übernehmen wir Migration, sichere Netzwerk- und Identity-Anbindung, Monitoring, Backups, Updates sowie Integrationen und Weiterentwicklung.
Unternehmen weltweit vertrauen WZ-IT
Die genannten Namen sind Marken ihrer jeweiligen Inhaber: authentik (Authentik Security Inc.). WZ-IT ist ein unabhängiger Dienstleister und steht in keiner geschäftlichen, partnerschaftlichen oder vertraglichen Beziehung zu diesen Unternehmen. Wir bieten unabhängige Migrations-, Installations-, Hosting- und Betriebsdienstleistungen an.
Authentik ist eine selbst hostbare Identity-Provider-Lösung für Single Sign-on und Zugriffssteuerung. Der eigene Betrieb ermöglicht kontrollierbare Datenflüsse und die Anbindung vorhandener Identitätsquellen.
Als Zero Trust Gateway implementiert Authentik granulare Zugriffskontrolle basierend auf Benutzeridentität, Gerät, Standort und Verhalten. Die Lösung unterstützt moderne Standards wie OAuth2, OpenID Connect, SAML2 und bietet nahtlose Integration in bestehende Infrastrukturen.
Wir installieren, hosten und betreiben Authentik für Ihr Unternehmen - wahlweise auf unserer sicheren, auf DSGVO-Anforderungen ausgerichteten Infrastruktur in Deutschland oder anderen Standorten sowie On-Premise in Ihrer eigenen Umgebung.
Wir bieten 24/7-Monitoring, Backups und Wartung für Ihre Authentik-Instanz. Menschliche Reaktionszeiten und Supportzeiten richten sich nach dem gewählten Service Level. Hinweis: Spezifische Enterprise-Connectors (Google Workspace IdP, Microsoft Entra, RADIUS EAP-TLS, mTLS, erweiterte Audit-Logs) benötigen einen Authentik-Enterprise-Lizenz-Key - bei Auswahl und Abstimmung der passenden Lizenz unterstützen wir; der Lizenzvertrag wird mit dem jeweiligen Hersteller geschlossen.

Betrieb auf eigener Docker- oder Kubernetes-Infrastruktur mit kontrollierbarem Datenstandort, Netzwerkzugang und Update-Prozess.

Einheitliche Anmeldeprozesse für alle Anwendungen mit Unterstützung branchenüblicher Protokolle.
Umfassende MFA-Unterstützung mit TOTP, WebAuthn/Passkeys in Hardware oder Software für maximale Sicherheit.

Granulare Richtlinien basierend auf Benutzerattributen, Zeit, Standort und mehr für präzise Zugriffskontrolle.
Passwortlose Authentifizierung mit FIDO2-Standards für eine sichere, phishing-resistente Anmeldeerfahrung.

Implementierung von Zero Trust Prinzipien mit feingliedriger Zugriffskontrolle und kontinuierlicher Verifizierung.

Erkennung verdächtiger Anmeldeversuche basierend auf GeoIP-Standort und Reisemustern zur Verhinderung unbefugten Zugriffs.
Feldbezogene Audit-Details benötigen eine passende Authentik-Enterprise-Lizenz. Umfang, Aufbewahrung und Auswertung werden vorab festgelegt.

OAuth2/OpenID Connect, SAML2, LDAP, RADIUS und SCIM für nahtlose Integration in bestehende Systeme.
Professionelle Installation auf Ihrer Infrastruktur - On-Premise, Cloud oder Hybrid
In Ihrem Rechenzentrum
AWS, Azure, Hetzner & Co.
Erweiterte Architektur nach technischer und lizenzrechtlicher Prüfung
Single Sign-On für alle Ihre Unternehmensanwendungen mit zentraler Authentifizierung und Autorisierung
Conditional Access und risikobasierte Authentifizierung für moderne Sicherheitsarchitekturen
FIDO2, WebAuthn und Passkey-Support für sichere und benutzerfreundliche Anmeldung ohne Passwörter
Zentrale Benutzerverwaltung mit LDAP und Directory Sync für nahtlose Integration
OAuth2, SAML, LDAP und SCIM in einer Lösung für maximale Kompatibilität
Vollständige Audit-Logs und Compliance-Reports für regulierte Branchen
Sichere Einwahl und Zugriffskontrolle für Ihre Installation
WireGuard, NetBird oder Tailscale
Direkt oder über vorgeschalteten Identity-Layer
Abhängig von Anwendung, Edition und Identity Provider
Fail2Ban, Rate Limiting, IP Whitelisting
Wir richten für Sie einen sicheren VPN-Zugang zu Ihrer Installation ein - ideal für Remote-Work und externe Mitarbeiter.
Full-Service Installation ohne versteckte Kosten
Authentik ist extrem flexibel, weil jeder Authentifizierungs-Schritt ein 'Stage' in einem 'Flow' ist. Wir nutzen Python, um Logik direkt in diese Flows zu injizieren.
Statt starrer Regeln schreiben wir Python-Code für Policies. Zugriff nur, wenn User im Büro ist (IP-Range) UND Shift-Plan-API 'aktiv' meldet? Kein Problem. Wir binden externe APIs direkt in die Auth-Entscheidung ein.
Wenn Standard-Stages (MFA, Passwort) nicht reichen, entwickeln wir Custom Stages. Zum Beispiel für die Abfrage einer proprietären Hardware-Token-Datenbank oder Legal-Disclaimer-Bestätigung mit Versionierung.
Wir konfigurieren Authentik nicht manuell. Wir definieren Ihre komplette IAM-Logik als Code (Blueprints). Das ermöglicht reproduzierbare Setups für Dev/Staging/Prod und Disaster Recovery.
So setzen wir Authentik-Entwicklung in der Praxis um.
User-Passwörter liegen in einer alten Oracle-DB mit proprietärem Hash-Algorithmus. Ein Reset aller Passwörter ist keine Option.
Ein Custom Password-Stage prüft Login-Versuche gegen die alte Datenbank. Bei Erfolg migriert Authentik den User transparent und hasht das Passwort neu nach modernen Standards.
Gruppenzugehörigkeit allein reicht nicht. Berechtigungen hängen von Projekt-Status oder Zertifizierungen ab, die in Drittsystemen liegen.
Eine Policy fragt beim Login Ihre HR-API oder Projekt-Software ab und injiziert die Berechtigungen dynamisch als Claims in das OIDC/SAML-Token.
TOTP oder WebAuthn sind nicht möglich (z.B. in Hochsicherheitsbereichen ohne Smartphones), stattdessen werden Smartcards oder Matrix-Karten genutzt.
Implementierung eines Custom MFA-Stages, der die Challenge-Response-Logik Ihrer physischen Token abbildet.
Wir stellen nicht nur eine Anwendung bereit. WZ-IT plant die technische Architektur, bindet Netzwerk und Identitäten an, übernimmt den vereinbarten Betrieb und entwickelt Integrationen weiter, wenn der Standard nicht ausreicht.
Sizing, Zielumgebung, Datenübernahme, Cutover und Wiederanlauf werden vor dem produktiven Betrieb geklärt.
SSO, sichere Zugänge, interne Systeme und vorhandene Security-Komponenten werden passend eingebunden.
Updates, Backups, technische Überwachung und Reaktionswege folgen einem transparenten Betriebsumfang.
APIs, Automatisierungen und individuelle Erweiterungen können über die reine Bereitstellung hinaus umgesetzt werden.
Der konkrete Umfang hängt von Anwendung, Edition, Infrastruktur und Kritikalität ab. Herstellerlizenzen und Sonderkomponenten werden separat ausgewiesen.
Identity-Plattformen liegen im kritischen Zugriffspfad. Verzeichnis, Richtlinien, Schlüssel, Zielanwendungen und Notfallzugänge müssen gemeinsam geplant werden.
Interne und externe Identitäten melden sich über definierte Flows an verbundenen Diensten an.
TLS, Firewall-Regeln, Reverse Proxy oder private Netzwerkpfade werden passend zur Exposition der Plattform geplant.
Lokale Konten, SSO, Verzeichnisdienste, Service Accounts und Notfallzugänge werden mit klaren Rollen verbunden.
Authentifizierung, Autorisierung, Richtlinien, Tokens und administrative Zugriffe werden zentral kontrolliert.
Lokale Konten, LDAP/AD, Gruppen, Attribute und geregelte Provisionierung.
Secrets, Signaturschlüssel, Datenbank, Backups und dokumentierte Notfallzugänge.
OIDC, OAuth 2.0, SAML, LDAP oder anwendungsspezifische Integrationen.
Das Diagramm zeigt ein belastbares Zielbild. Die konkrete Ausprägung richtet sich nach Edition, Datenflüssen, Last, Verfügbarkeitsziel und vorhandener Infrastruktur.
Ein klarer Betriebsumfang statt einer unübersichtlichen Hosting-Pauschale.
Wir richten eine Testinstanz für Sie ein, in der Regel am nächsten Werktag. Ohne Zahlungsdaten. Nach sieben Tagen wird sie gelöscht, sofern Sie nicht übernehmen.
Compute, Anwendungen, Speicher und Reaktionszeit werden getrennt ausgewiesen. So sehen Sie, was im laufenden Betrieb enthalten ist und welche Anforderungen erst nach einem technischen Assessment angeboten werden.
Wir planen auch individuelle Authentik-Architekturen, Integrationen und Migrationsprojekte. Kontaktieren Sie uns für ein technisches Assessment.
Eine verwaltete Authentik-Standardanwendung ist im Starter-Workload enthalten. Ab Business kommt ein flexibel nutzbares Betriebsbudget für planbare Leistungen innerhalb der regulären Servicezeit hinzu. Wählen Sie Compute, weitere Anwendungen, Speicher und das passende Service Level.
Ein Workload ist eine Compute-Instanz mit den darauf vereinbarten Anwendungen.
Ein Standard-App je Workload ist bereits enthalten. Zusätzliche dedizierte Server zählen als weitere Workloads.
7,99 € netto je zusätzliche 100 GB und Monat, inklusive täglichem verschlüsseltem Offsite-Backup mit 7 Tagen Aufbewahrung. Abgerechnet wird die bereitgestellte Kapazität, nicht die tatsächliche Belegung.
Wir setzen auch individuelle Sicherungsintervalle und Aufbewahrungsfristen um. Zum Beispiel: tägliche Sicherungen für 30 Tage und eine monatliche Sicherung für 12 Monate. Umfang, Speicherbedarf und Zusatzkosten werden separat vereinbart.
Wird individuell geprüft; individuelles Angebot.
Das Standard-Hosting läuft auf einer einzelnen Instanz ohne Hochverfügbarkeit. Für individuelle Architekturen wird die Ausfallsicherheit separat vereinbart.
Zero Downtime auf Anfrage
Verteilter Betrieb mit mehreren Instanzen, Datenbank-Cluster und rollierenden Updates, sodass ein Node-Ausfall keine Unterbrechung verursacht. Nur für dafür geeignete Anwendungen; Auslegung und Preis nach technischer Prüfung.
Diese Seite deckt Installation und vereinbarten Plattformbetrieb für Authentik ab. Eigener Code, die Zugriffsschicht und besondere Vertraulichkeitsanforderungen bleiben klar getrennte, bei Bedarf ergänzbare Verantwortungsbereiche.
Anwendung pflegen
Individuelle Erweiterungen, Schnittstellen und Dependencies kontrolliert aktualisieren und weiterbetreiben.
ab 699,90 € netto / Monat
Leistung ansehenZugriff absichern
Identitätsbasierte Zugänge und private Netzwerkpfade als eigene Betriebsschicht ergänzen.
ab 349,90 € netto / Monat
Leistung ansehenVertraulich betreiben
Für Berufsgeheimnisträger Vertrags-, Zugriffs- und Infrastrukturvorgaben im eigenen Betriebsmodell abgrenzen.
ab 499,90 € netto / Monat
Leistung ansehenDrei fachlich angrenzende Wege statt einer langen Liste weiterer Produkte.
Alle Preise verstehen sich netto zuzüglich gesetzlicher Umsatzsteuer. Die Angebote richten sich an Unternehmen.
Gesamtsystem ansehenAnfrage
Nennen Sie kurz Ausgangslage und Ziel für Authentik. Wir ordnen Infrastruktur, Integration und laufenden Betrieb ein.
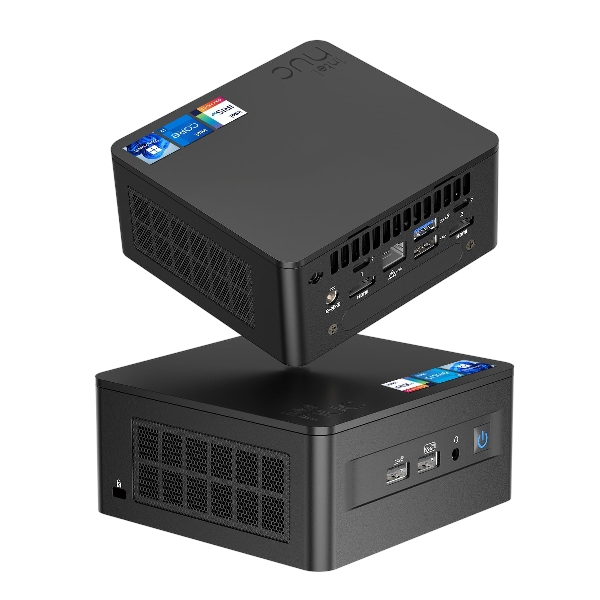
Als Alternative zum Managed Hosting im Rechenzentrum stellt WZ-IT die Hardware bereit, richtet Authentik ein und übernimmt Absicherung, Monitoring, Updates, Backup und technischen Support. Der Zugriff kann auf das interne Netz begrenzt oder über VPN und vorhandene Identitäten freigegeben werden.
ab 349 € netto / Monat · zzgl. einmalig Bereitstellung und Ersteinrichtung
01.10.2026
Keycloak 26.8.0 ist am 1. Oktober 2026 erschienen. Das Release bringt drei Sicherheitskorrekturen, hebt SCIM, Client Secret Rotation und Multi-Cluster v2 auf den Status supported...
10.09.2026
Bei quelloffenen Ticketsystemen ist die Funktionsliste selten das Problem. Alle Kandidaten verwalten Vorgänge, weisen zu, eskalieren und werten aus. Das Problem ist, wo die freie...
08.09.2026
Listen mit Jira-Alternativen gibt es reichlich, und die meisten haben dasselbe Problem: Sie werden abgeschrieben statt geprüft. Zwei der am häufigsten genannten Kandidaten werden seit...
Diese Lösungen werden oft zusammen mit Authentik eingesetzt
Diese Lösungen bieten ähnliche Funktionalitäten und können gemeinsam evaluiert werden
Diese Lösungen sind direkte Alternativen mit ähnlichen Einsatzgebieten
Kein Risiko: Im schlechtesten Fall gehen Sie mit mehr Klarheit über Ihr Projekt heraus als vorher.


„Die Beratung von WZ-IT zu unserer Azure-Migration war schon im Erstgespräch fachlich sehr fundiert und völlig unverbindlich - wir haben eine Menge mitgenommen.“










“WZ-IT hat unsere Studio-Infrastruktur von dezentralen Einzelgeräten auf eine zentrale Plattform gehoben: Jeder Standort ist per VPN sicher angebunden, neue Geräte werden automatisiert onboardet und ein kompletter Standort wird per Vorlage provisioniert - ohne manuelle Schritte vor Ort. Was mich am meisten beeindruckt hat, ist die Breite und Tiefe des Wissens: Timo und Robin sind kein normaler IT-Dienstleister, der einen Server aufsetzt und wieder geht. Die beiden denken sich in hochkomplexe Infrastruktur- und Softwarethemen rein, arbeiten sich in jede Anforderung ein, die wir ihnen hinlegen, und bauen Vernetzung, Provisioning und Betrieb so auf, dass am Ende alles zusammenpasst. WZ-IT ist ein hervorragender Partner, wenn es um komplexe Software-, Netzwerk- und Architekturprojekte geht.”

Steve Kirchner
Geschäftsführer, nextGYM GmbH
“Professionell, ehrlich und fachlich absolut fundiert: WZ-IT hat unsere Proxmox- und Backup-Infrastruktur sicher und zukunftsfähig aufgestellt. Die Beratung durch Timo und Robin war sachlich und bedarfsorientiert, die Umsetzung reibungslos und die finale Dokumentation vorbildlich. Man merkt sofort, dass hier geschäftskritische Infrastruktur von Anfang an ganzheitlich gedacht und mit klarer Verantwortung umgesetzt wird.”
Pascal Block
Projektmanager, Stadtwerke Brühl GmbH
Stadtwerke Brühl - kommunaler Energie- und Infrastrukturdienstleister.
“Die Kommunikation mit WZ-IT war von Anfang an sehr offen, freundlich und professionell. Herr Wevelsiep und Herr Zins sind sehr geduldig, zeitnah und wertschätzend auf jede unserer Fragen eingegangen und haben eigene Vorschläge und gute Ideen eingebracht, wie wir unsere Serverinfrastruktur modernisieren und noch besser an unsere Bedürfnisse anpassen können. WZ-IT hat dabei stets unseren Wunsch nach Datenhoheit und Unterstützung von Datenschutzanforderungen berücksichtigt und konsequent mitgedacht. Selbst kurzfristige Anpassungen und Änderungswünsche von unserer Seite wurden schnell und geduldig umgesetzt und konsequent in das Gesamtkonzept integriert. Von der Planung bis hin zur abschließenden Übergabe wurden alle Schritte transparent und umfassend dokumentiert, was uns ermöglicht, falls ein Dienstleisterwechsel nötig werden sollte, diesen anhand der Dokumentation sehr schnell in unsere Infrastruktur einzuweisen. Wir sind äußerst zufrieden mit WZ-IT und hoffen, dass wir noch lange zusammenarbeiten werden.”
Christoph Mußmann
Projektreferent, DGHO e.V.
DGHO - Deutsche Gesellschaft für Hämatologie und Medizinische Onkologie e.V.

“Timo und Robin habe ich als engagierte und professionelle Gesprächspartner kennengelernt, die für einen Kunden so einiges möglich machen, das erst mal unmöglich scheint. Ich fühlte mich sehr gut beraten. Die angebotenen Leistungen haben mich sehr überzeugt.”
Andrea Pawlowski
Communications Manager, Golem.de
Golem.de - führendes deutsches IT-Fachmedium.

“Auf der Suche nach einem Partner für die Integration einer lokalen KI-Lösung sind wir auf Timo und Robin gestoßen - und hätten keine bessere Entscheidung treffen können. Unsere Anforderungen wurden schnell verstanden und technische Herausforderungen kompetent und praxisorientiert gelöst. Besonders überzeugt haben uns die unkomplizierte Zusammenarbeit, die hohe Fachkompetenz und die schnelle Umsetzung. Wir freuen uns, Timo und Robin als zuverlässige Geschäftspartner an unserer Seite zu haben, und blicken gespannt auf die nächsten gemeinsamen Projekte.”
Henrik Jeche
Head of IT Administration | Leiter IT-Administration
ml&s - Full-Service-Anbieter für die Elektronikindustrie.

“Mit Timo und Robin ist man nicht nur technisch auf der sicheren Seite - sondern auch menschlich bestens betreut! Ob es um schnelle Hilfe im Alltag oder komplexe IT-Lösungen geht: Die Jungs von WZ-IT denken mit, handeln schnell und sprechen eine Sprache, die man versteht. Die Zusammenarbeit ist unkompliziert, zuverlässig und immer auf Augenhöhe. So macht IT richtig Spaß - und vor allem: Sie funktioniert! Großes Dankeschön an das Team!”
Sonja Aßer
Data Manager, ARGE
ARGE Neue Medien - Stammdaten & digitale Standards für die SHK- und Gebäudetechnik.
“Ich habe vor kurzem mit Timo und dem WZ-IT Team zusammengearbeitet, und ehrlich gesagt war es eine der besten Tech-Entscheidungen, die ich für mein Unternehmen getroffen habe. Von Anfang an hat sich Timo die Zeit genommen, mir jeden Schritt ruhig und verständlich zu erklären. Egal wie viele Fragen ich hatte, er hat mich nie gehetzt. Die Ergebnisse sprechen für sich: Mit WZ-IT haben wir unsere monatlichen Ausgaben von 1.300 $ auf 250 $ reduziert. Das war ein riesiger Gewinn für uns. (übersetzt)”
Aleksandr Shuliko
CTO, EVA Real Estate
EVA Real Estate - führende Immobilienagentur in Dubai.

“WZ-IT verwaltet unser Proxmox-Cluster zuverlässig und professionell. Das Team übernimmt für uns das kontinuierliche Monitoring und regelmäßige Updates und reagiert sehr schnell auf Probleme oder Anfragen. Durch den proaktiven Support von WZ-IT bleiben unser Cluster und die darauf laufenden geschäftskritischen Anwendungen stabil, und die Hochverfügbarkeit ist durchgehend gewährleistet. Wir schätzen die professionelle Zusammenarbeit und die spürbare Entlastung im Tagesgeschäft. (übersetzt)”
Pascal Hakkers
Aphy AG
Aphy AG - KI-Plattform für das Backoffice in der Hotellerie.

“WZ-IT hat uns bei der Umsetzung unserer Server- und Virtualisierungsinfrastruktur sehr kompetent unterstützt. Im Rahmen des Projekts wurde eine Proxmox-basierte Virtualisierungsumgebung aufgebaut und eine virtuelle Maschine für unsere Anwendungssysteme eingerichtet. Darüber hinaus wurde ein strukturiertes Backup-Konzept implementiert. Ein besonderer Fokus lag auf dem Thema Sicherheit: Die Einrichtung eines VPN-Tunnels sowie die saubere Umsetzung von Verschlüsselungs- und Zugriffskonzepten wurden professionell umgesetzt. Hervorzuheben ist die strukturierte Beratung sowie die zuverlässige und zügige Umsetzung. Wir sind mit der erbrachten Leistung sehr zufrieden und empfehlen WZ-IT gerne weiter.”
John Hellmerichs
Geschäftsführer, AInergy GmbH
AInergy - Beratung für Energie- und Facility-Management.

“Wir haben sehr gute Erfahrungen mit Herrn Wevelsiep und WZ-IT gemacht. Die Beratung war professionell, klar verständlich und zu fairen Preisen. Das Team hat nicht nur unsere Anforderungen umgesetzt, sondern mit- und proaktiv weitergedacht. Statt nur einzelne Aufträge abzuarbeiten, wurden uns fundierte Erklärungen geliefert, die unser eigenes Verständnis gestärkt haben. WZ-IT uns mit ihrer strukturierten Herangehensweise viel Druck abgenommen - das war genau das, was wir brauchten und ist der Grund, warum wir immer wieder gerne zurück kommen.”
Matthias Zimmermann
Geschäftsführer, Annota GmbH
Annota - HealthTech-Startup mit KI-Dokumentationsassistent.
“Timo und Robin von WZ-IT haben für uns einen RocketChat-Server aufgesetzt - und ich könnte nicht zufriedener sein! Von der ersten Beratung bis zur finalen Implementierung lief alles absolut professionell, effizient und zu meiner vollsten Zufriedenheit. Besonders schätze ich die klare Kommunikation, die transparente Preisgestaltung und das umfassende Fachwissen, das die beiden mitbringen. Auch nach der Einrichtung übernehmen sie die Wartung, was mir enorm den Rücken freihält und mir ermöglicht, mich auf andere wichtige Bereiche meines Business zu konzentrieren - mit dem guten Gefühl, dass unsere IT in den besten Händen ist. Ich kann WZ-IT uneingeschränkt weiterempfehlen und freue mich auf die weitere Zusammenarbeit!”
Sebastian Maier
Geschäftsführer, Yonju GmbH
Yonju - Business-Coaching und KI-Produkte.

“Auf das WZ-IT Team zu setzen war entscheidend. Ihre Expertise und Lösungen haben uns das Tempo gegeben, unsere Services in Produktion zu deployen - inklusive Verbesserungsvorschlägen für unsere Konfiguration. Wir freuen uns auf die weitere Zusammenarbeit für Wartung und neue Lösungen. (übersetzt)”
Gabriel Sanz Señor
Geschäftsführer, Odiseo Solutions
Odiseo Solutions - Softwareentwicklung für die Raumfahrt.


“WZ-IT hat uns professionell mit der Bereitstellung und Einrichtung von NetBird begleitet. Neben der technischen Umsetzung haben wir auch eine fundierte Beratung zur Anbindung unserer Kubernetes-Cluster erhalten. Die Empfehlungen waren konkret und direkt umsetzbar. Die Zusammenarbeit war durchgehend zuverlässig, schnell und auf Augenhöhe. Wir können WZ-IT uneingeschränkt empfehlen.”
Kai Clauß
Entwicklungsleiter, SweetConnect GmbH
SweetConnect - herstellerübergreifende Industrie-4.0-Plattform für die Süßwarenproduktion.

Ob konkrete IT-Herausforderung oder einfach eine Idee - wir freuen uns auf den Austausch. In einem kurzen Gespräch prüfen wir gemeinsam, ob und wie Ihr Projekt zu WZ-IT passt.
Unternehmen weltweit vertrauen WZ-IT


